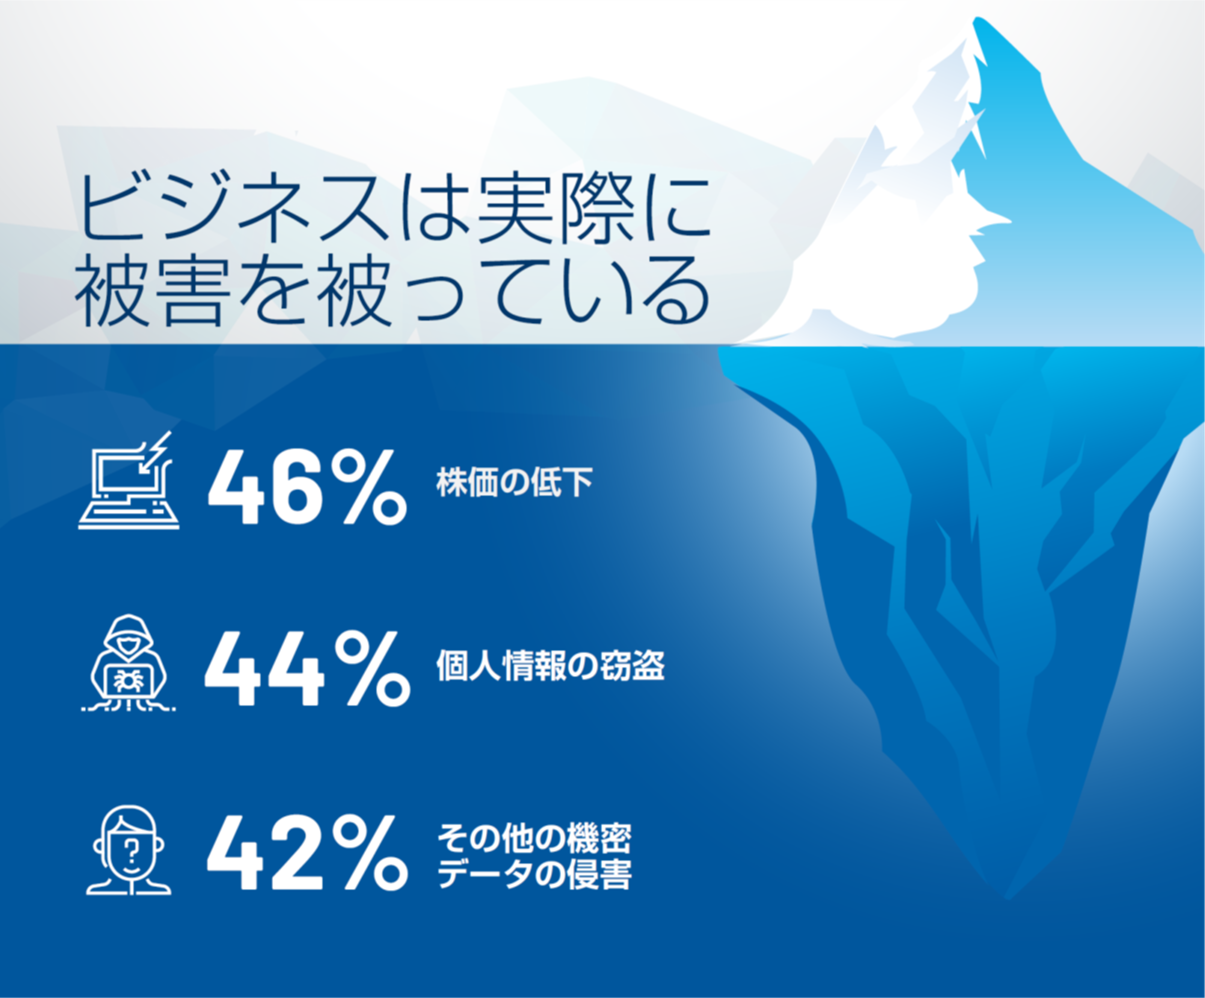
昨今のパンデミックとそれに伴う景気の悪化、そしてリモートワークへのシフトにより、サイバー脅威が増加し、サイバーリスクが役員レベルの懸念事項として高まっています。Tenableが実施した調査によると、日本の企業の99%が過去12カ月間にビジネスに影響を与えるサイバー攻撃を1回以上受けていることが明らかになりました。これらの攻撃は、株価の下落(46%)、財務上の損失や盗難(46%)、個人情報の漏えい(44%)をもたらしました。
IBM-Ponemon Instituteが実施した最近の調査によると、日本の企業1社当たり、情報漏えいすると平均419万米ドル(約4億4,680万円)のコストがかかります。このコストには、検知、エスカレーション、通知、事業の損失・損害、事後対応費用などが含まれています。
サイバーリスクとビジネスリスクの間に相関関係があるということは、日本のビジネスリーダーはサイバーセキュリティープログラムが組織の中核的な目的を達成する際に、どのような影響をもたらすのかを理解する必要があることを示しています。
日本のデータプライバシー法は、組織が収集した個人情報の損失や損害を防止するために、適切な措置をとることを義務付けています。 新たに提案された改正案では、組織がデータの損失を防ぐために必要な措置を取らなかったことでサイバー攻撃を受け、情報漏えいした場合、最高1億円の罰金が科せられることになっています。
日本のビジネスリーダーは、戦略的なビジネスリスクとしてのサイバーセキュリティーを測定し、管理する新しい方法を求めています。この新しいアプローチは、現在の組織のリスク状況を理解することと、ビジネスに対する最大の脅威を予測することの両方に焦点を当てる必要があります。これらの洞察は、より多くの情報に基づいたリスクベースの意思決定を可能にします。 セキュリティーの焦点は、ビジネスにとって重要な箇所に絞られなければなりません。サイバーセキュリティー対策がうまくいっている企業の多くは、最高情報セキュリティー責任者(CISO)がビジネスリーダーと連携し、サポートし合いながら、主導しています。
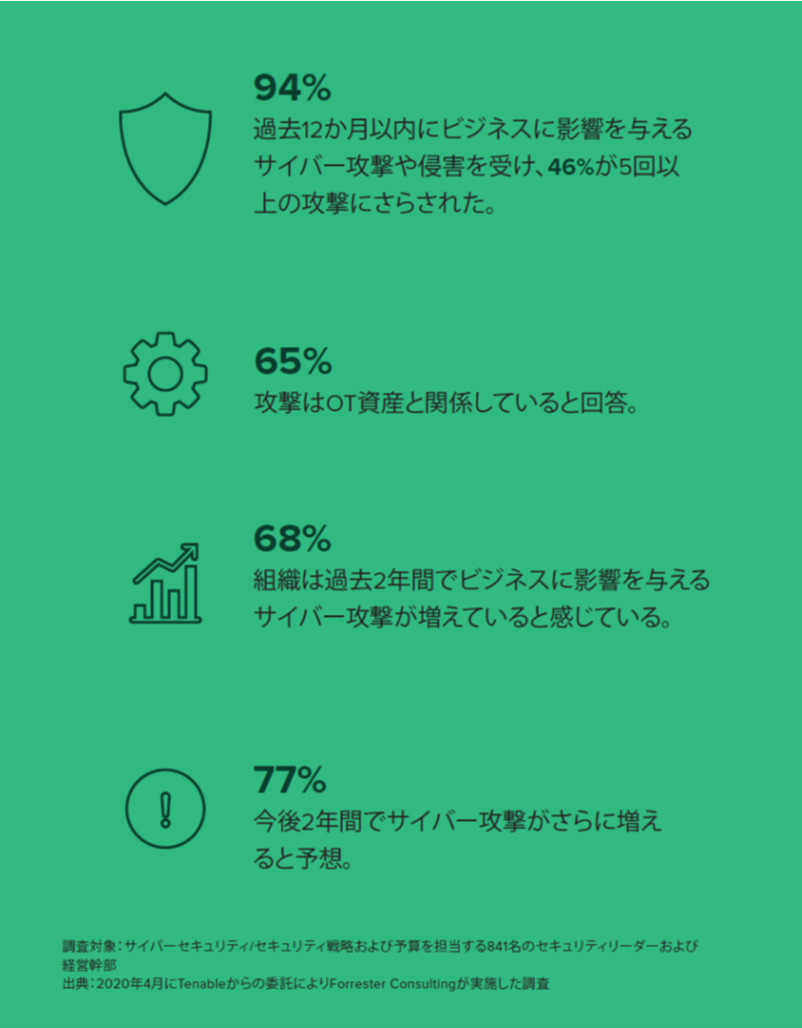
組織のインフラが大きくなればなるほど、リスクにさらされている可能性のある箇所を追跡することはより困難になります。CISOは、組織がビジネスにとって重要な資産と重要なリスクを全て把握することができる戦略的なリーダーでなければなりません。重要なリスクを理解し、社内外のセキュリティーをベンチマークすることで、CISOは組織の全体的なセキュリティーレベルを適切に評価できます。 これは、ビジネスリーダーによる効果的なリスクベースの意思決定の基礎となります。
日本におけるテクノロジーと自動化のユニークな役割は、日本企業のリスクレベルを高めています。 スマート・コネクテッド・産業制御システム(ICS)は、日本全国の企業で普及しています。ICSは、ビジネスプロセスの最適化、生産管理、接続された作業環境の構築に利用されています。しかし、これらのデバイスはサイバー攻撃のリスクがある脆弱(ぜいじゃく)性を抱えていることも多いのです。これはTenableが実施した調査でも明らかになっており、セキュリティーリーダーの68%が過去12カ月間に組織の運用技術システムがサイバー攻撃を受けたと回答しています。
複数のアクセスポイントを利用できるため、サイバー犯罪者は産業用コントローラやオペレーションテクノロジー(OT)を標的にし、主要なITネットワークを攻撃する可能性があります。あるいは、企業ネットワークに接続するタブレットやスマートフォンをハッカーが標的にすることもあるのです。最近のサイバー攻撃では、データ漏えい後の評判の低下、ビジネスの損失、罰金、復旧費用など、組織に壊滅的な影響を与えることが明らかになっています。
日本の技術革新は、知的財産を盗み出そうとするサイバー犯罪者にとって魅力的な標的となっています。 日本のセキュリティーリーダーの中には、顧客データを漏えいしないことだけに注力している人もいますが、実際、多くのサイバー犯罪者は個人データよりも、組織の企業秘密や知的財産を狙っているのです。
セキュリティー上の答えの一部に過ぎない技術的なソリューション
あまりにも多くのセキュリティープログラムが、中途半端なレベルのセキュリティーを達成するために、盲目的な対策や多数の技術的なソリューションを展開することに依存しています。その結果、重大なリスクに効果的に優先順位をつけたり、リスクの軽減に基づいた価値を提供していません。
直近のデータ漏えいの傾向を見てみると、サイバー衛生に焦点を当てることの価値が分かります。情報漏えいの大部分は、既知の脆弱性やパッチが適用されていない脆弱性、基本的なセキュリティー対策の欠如に起因しているのです。米国国家安全保障局(NSA)の元サイバーセキュリティー上級顧問ロブ・ジョイス氏は2018年の講演で、2年以上の間、NSAはゼロデイの脆弱性を悪用したサイバー攻撃に対応していなかったと述べています。
サイバー犯罪者は、脆弱なシステム防御を常にスキャンしています。 サイバー攻撃による被害の規模の大きさを見ると、サイバーセキュリティーが組織のビジネスの中核を成す要素となっていることが分かるでしょう。 CISOは、組織が重大なリスクにさらされないように、適切な管理が行われているかどうかを確認することで、サイバー攻撃を防ぐことができます。