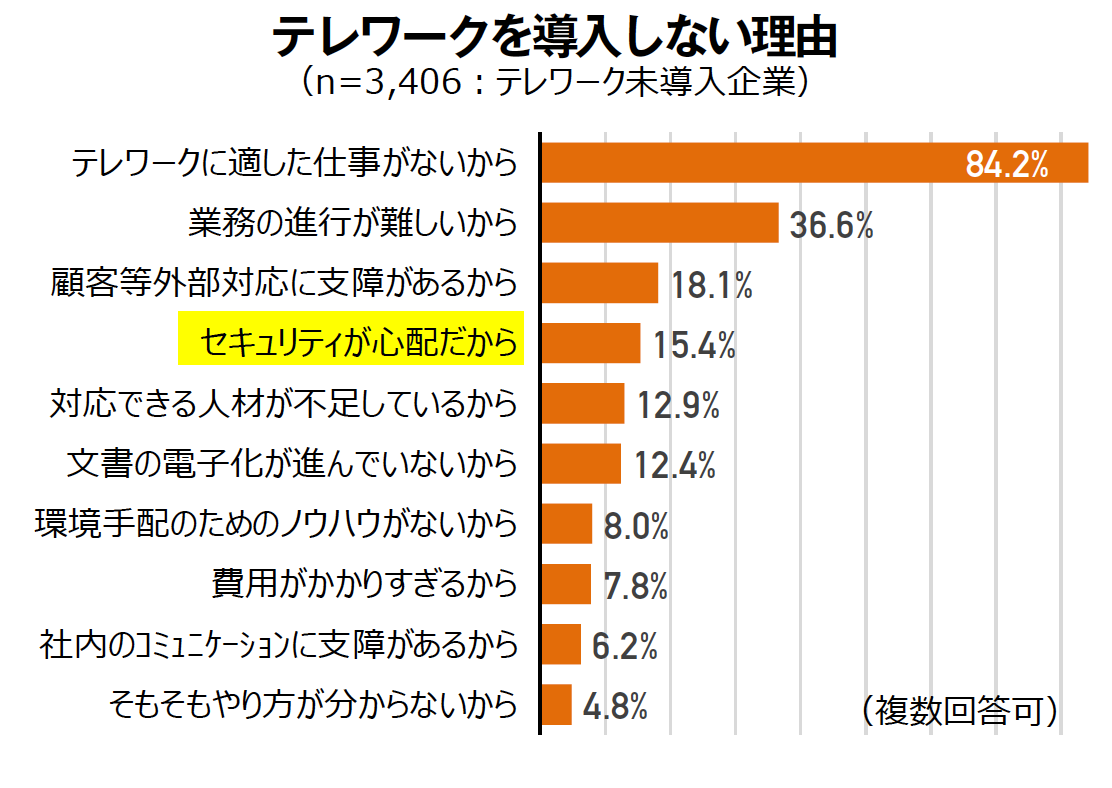
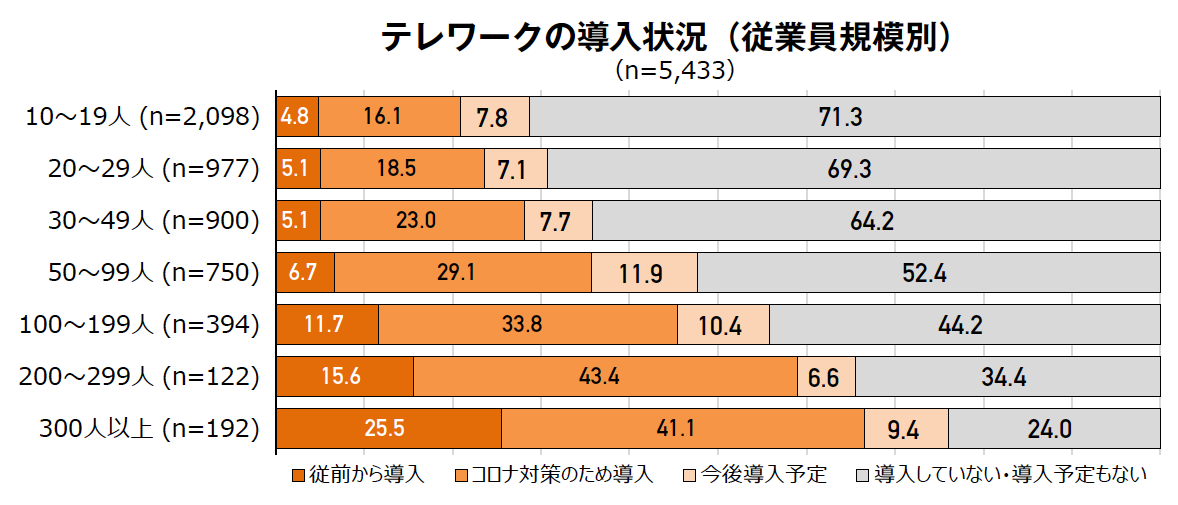
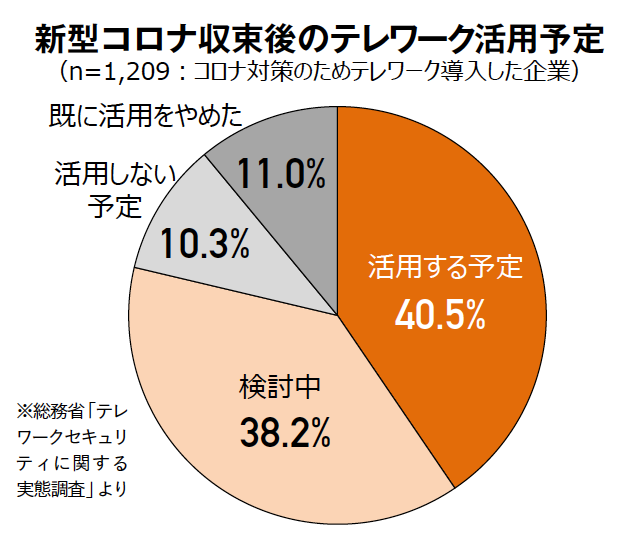
インターネットを利用してオフィスに出社せず自宅などで仕事をするテレワーク(リモートワーク)は、大企業を中心にここ数年、徐々に導入が図られてきた。それが新型コロナウイルス感染予防策の一環としての外出自粛要請により、中小企業も含め一挙に導入が拡大。同時にセキュリティー上の課題が浮き彫りになっている。情報システムセキュリティーなどが専門の吉岡克成・横浜国立大学大学院准教授は、問題は専門の人材や環境整備が追い付かないままテレワークを実施せざるを得なかった企業が少なくないことだと指摘する。
基本的な対策が第一
自宅ルーターも攻撃対象
――新型コロナウイルス対策をきっかけにテレワークの導入が拡大しました。これまではオフィスの中でのネットワークのセキュリティーを考えればよかったわけですが、テレワークで社員がいろいろな所に出ている、あるいは出社しても取引先とネットワークで仕事をすることが増えました。セキュリティーの部分でも新しい発想が必要になってくるのでしょうか。
このコロナ禍で、セキュリティーはちょっと後回しにしても、テレワークをとにかく始めなければならなかった企業が相当多いでしょう。そういう意味ではセキュリティー上の問題は多くなり得ると思っています。
テレワークとひとことに言っても、実現形態はさまざまです。そもそも以前からテレワークをかなり進めていた企業もあり、大きな企業であれば一定のセキュリティー対策が、いろいろなテレワークの実現形態でそれぞれ検討されています。
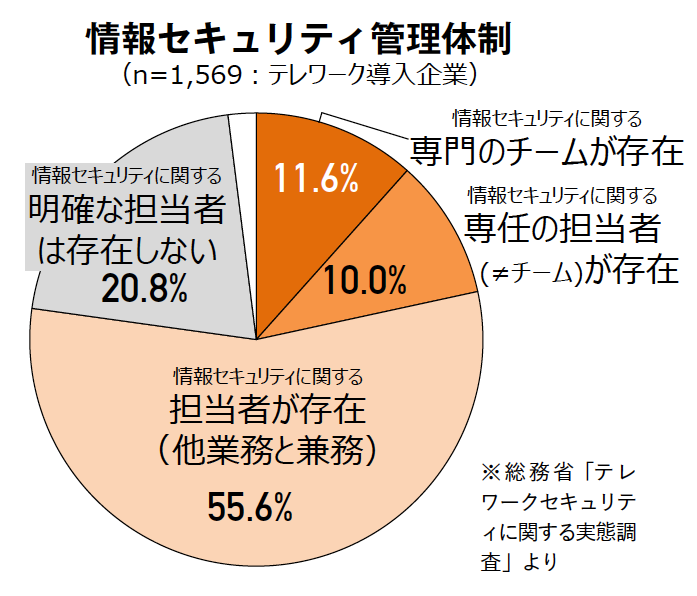
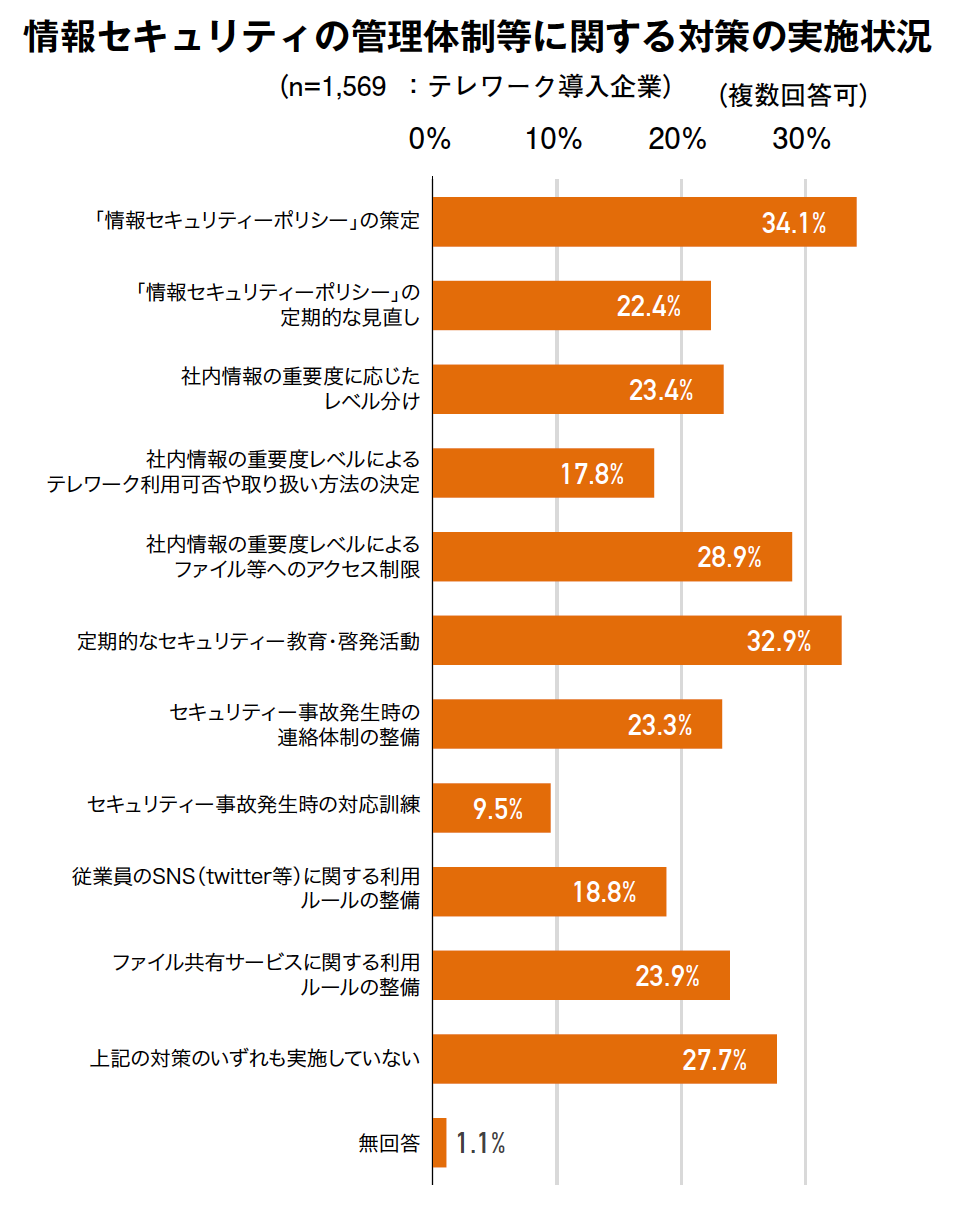
総務省は新型コロナウイルスが騒がれる前にテレワークのセキュリティーガイドラインの第四版を出しています。どういうセキュリティー対策を実施したテレワーク方式があるのかがパターン別にまとめられているのですが、セキュリティー対策に関する人的なリソースも費用も出せる企業は、こうした既存のガイドラインなどに従ってテレワークを実施できると思います。
問題は、テレワークの裾野が急に広くなってしまい、そういうITの専門人材がまったくいなかったり、テレワークを行うための専用の端末も用意できずに社員の私物を使わざるを得ない企業も少なくないということです。
――そうした企業に対して、どういった部分にとりあえず気をつければいいか、あるいはそうした企業の管理部門の担当者が社員に対して、何に気をつけるように伝えればよいのでしょう。
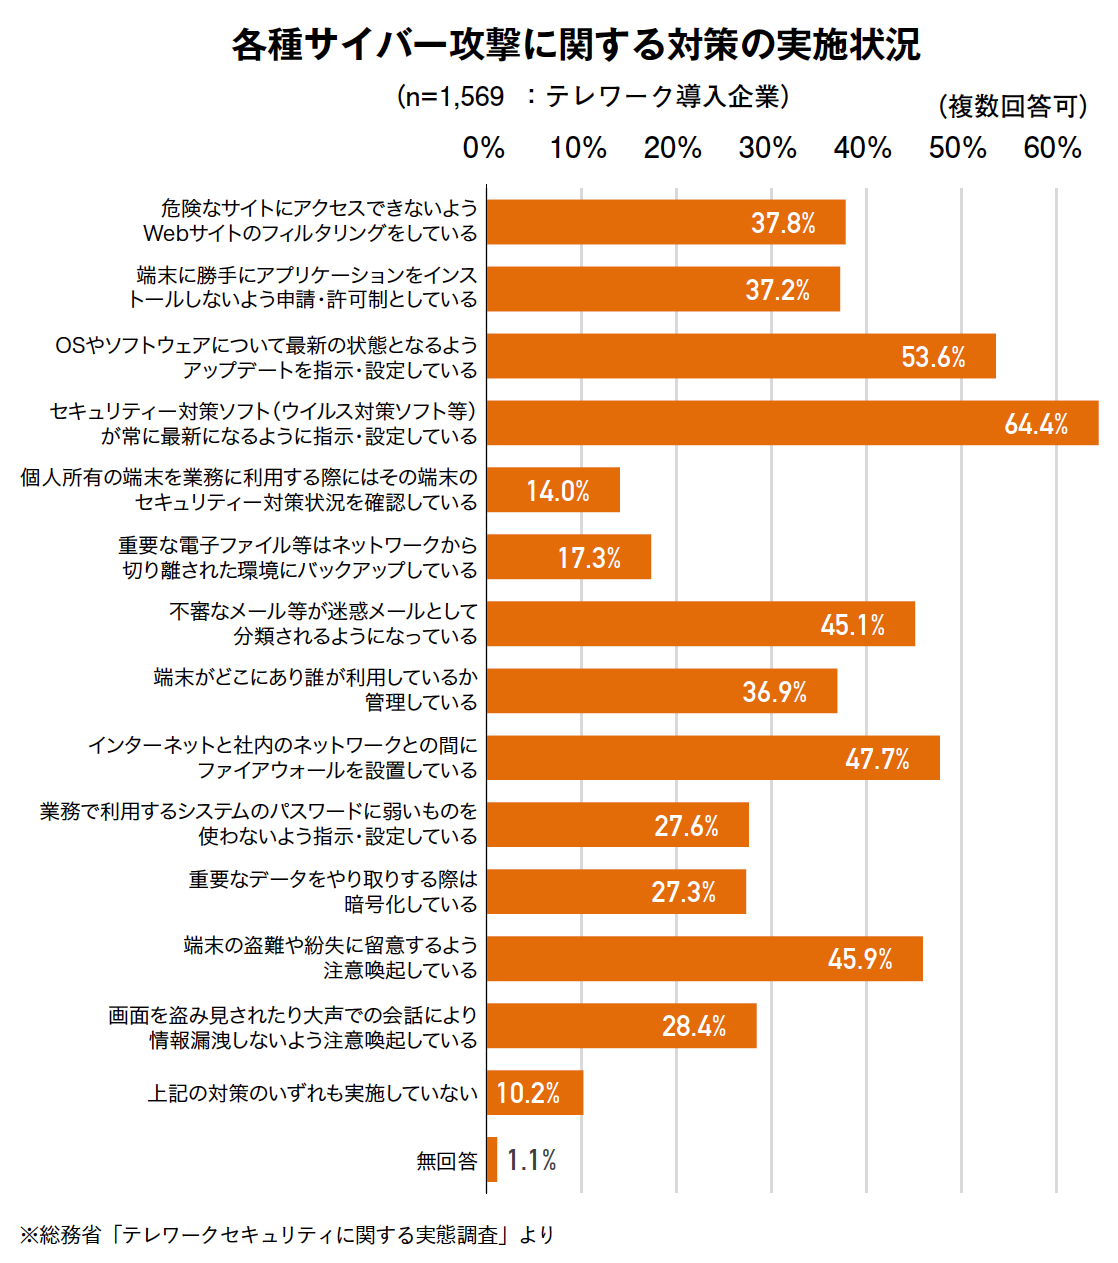
なかなかそれがひとことでは言えない。IPA(情報処理推進機構)が出しているテレワークを行う際の注意事項では、例えばパソコンはできるだけ他人と共有しないとか、公共の場、カフェやサテライトオフィス、シェアオフィスなどでは他人が周りに居る状況なので横からのぞかれないようにパソコンを使用するとか、ファイル共有を注意しましょうとか、自宅の場合はルーターを新しいものにしたり更新して使うことが重要だといったことを指摘しています。最近は自宅のルーター自体がサイバー攻撃の対象になっています。結構古いものを使っている方もいると思いますが、どんなに対策しても、そもそも環境自体が侵されていたら話になりません。 IPA以外にも内閣府サイバーセキュリティセンターや総務省、警察庁、そのほか学会などでも注意事項を挙げています。総務省は中小企業向けの手引き(チェックリスト)も9月に公開しています。これらを確認の上、基本的な対策をしっかり行うことが第一です。
――自宅のルーターに対する攻撃は実際増えているのでしょうか。
増えています。ただし、コロナ禍だからではなく、それ以前の2015年、16年頃からずっと増えてきています。
ルーターやプリンター、見守りカメラなどはOSが入っていてコンピューターと同等であるにもかかわらず、現実はセキュリティーが結構弱いため狙われています。マルウェアなどに感染しても機器自体は普通に動き続けるので、利用者が感染に気付くことが難しい。各メーカーもサポートしていて、極端に古いものを使わないように呼びかけています。
ルーターは新しいものは自動で更新されますし、テレビなども更新は基本的に自動ですよね。ただ本当に身の回りでネットにつながっているものが増えたので、そこまでのセキュリティー対策ができていない製品も多いのです。
たくさん乗っ取って、それを使ってまた別の対象を攻撃するというウイルスは実はすごく多い。ショッピングサイトとか金融系のサイトなどを、乗っ取ったルーターやカメラなどを使って、大量にアクセスして正規のサービスを妨害します。自分には害がないのに相手や周りに迷惑をかけることになるのですが、乗っ取られた本人はその機器を使えるので、なかなか対策を徹底するのが難しい。
攻撃を代行するビジネス
公共Wi-Fiにはリスクも
――最近はだんだんとIoTが広がって、スマートハウス対応の家電製品も普及しているということは、何がどう悪用されてしまうのか、だんだん見えなくなってくる時代になりつつあるということでしょうか。
そうですね。確かに家電もネットワークにつながっているからには攻撃対象に、技術的にはなり得ると思いますね。ただ「ネットにつながるから怖い」というのはちょっと言い過ぎです。攻撃する側も暇ではないので、そこに重要な情報があって盗んで対価が得られるとか、別の攻撃に悪用できるといったように、メリットがなければ攻撃は起こりにくいと思います。
大量に乗っ取って他を攻撃するということは、実はそれもお金を稼ぐ仕組みがあるからです。ビットコインなど仮想通貨などで料金を得て攻撃を代行するといったビジネスなんですね。
大量に乗っ取ってどこかを攻撃するのは、それが一番やりやすいので初めに起きたんですけれども、それ以外の方法で稼ぎにつながることであれば何でもやるという感じのようです。例えば、NASなどのネットワークのストレージに関して、最近では写真などをカメラやスマホなどから送り保存しますが、NASを狙ってその中にある重要な写真やデータを暗号化してしまって「元に戻してほしければ仮想通貨を払え」というような、身代金攻撃というものもあります。
――公共の場で仕事をすることも増えてきています。カフェやコワーキングスペースなど、特にWi-Fiがつながっているところを探して使うことがだんだん増えてきていますが、セキュリティーに不安を感じながらもつないでいるようなところがあると思うのですが。
基本的には見ず知らずのネットワークサービスにつないで使っているようなものなので、リスクがあると考えるべきです。大きく2つのパターンがあると思っています。
一つはWi-Fiルーターなどのセキュリティーが不十分で結果的に利用者を脅威にさらしている場合。Wi-Fiを提供している側は何の悪意もないのだけれどもルーターがセキュアではないので、そのルーターに何か仕込まれてしまうとフィッシングのようなことが起きてしまう。公共Wi-Fiのシステム自体が弱く、そこを狙った攻撃というのはあるようです。会議場とかホテルとかWi-Fiの環境はいろいろあると思うのですが、ウイルスを一度仕込んでおき、長期にわたり情報を取り続けることもあるようです。
もう一つは、提供されているWi-Fiサービス自体がそもそも偽物だという場合。例えばカフェでWi-Fiをつなごうとしたときに、そのカフェと同じような名前がついていれば、何も知らずに接続してしまう人はいると思います。
リモートワークの怖さは
そのリスクが見えないこと
――常にそういう危険にさらされているということを前提に仕事なり活動などをしていくと考えるしかありません。
セキュリティーの観点では、リモートの怖さは「そのリスクが見えない」ということだと思っています。脅威がまさに見えないんです。
このリモート会議は本当にほかの人に見られていないのか」「会議で共有したファイルは本当に会議の相手以外にシェアされていないのか」――。サイバーの世界で起きていることが現実とリンクしていないので、オペレーションミスや設定ミスも含め、自分の行為がどういう意味を持っているかということをユーザー自体がまだ理解できていないんですね。
これは慣れていくことで、徐々に直感として自分が行っていることのリスクがだんだん感じられるようになってくると思うんですけれども、おそらく時間がかかる。そのギャップを突いて攻撃は増えると思っています。
例えばZoomなどでテレビ会議を始める前にブラウザ上でインストールしたり、いろいろな作業が発生する場合がありますが、その作業は誰かがつくった任意のプログラムを実行しているということです。それがよいものだという前提でやっているんですけれども、それがどれくらいリスクのある行為かということをあまり分かっていない。偽Zoomをみんな実行してしまうかもしれない。
――いろいろなサイトにログインしたりする時に急にIDとパスワードを求められることがあると、なんとなく更新されたのかなと理解してIDパスワードを打ち込んでしまうことが日常生活でもありますけども、本物かどうか見分けながら生活していくのもなかなか難しい。
ビジネスのやり方、ビジネスのコミュニケーションが急激に変わっているんです。攻撃側も人間なのでスキを突いて攻撃してくるんですけれども、変化にどう追随して、どう学んでいくかという状況になっていると思うんですね。やはり成功例が出てしまうと追随する攻撃がすごく増えるので。
幸い、現状のスキを突いて大事件になってしまったり、ものすごい損害が出たという例はまだ聞こえてきませんが、やはり変化を狙って攻撃が来る可能性は高い。システムだけでなく人の振る舞いも変わっていくことを認識する必要があります。
今まで当たり前だと思っていた常識が常識ではなくなるので、今が一番注意が必要な時期ではないでしょうか。キャッチアップが早いのは攻撃側だと思われるので、そのうちもっとスキを突いた攻撃が増える可能性もあります。その時に備えて準備をしていくことが重要だと思いますね。
たぶんそういう認識は政府や学会などにもあって、それぞれのガイドラインも決定版ということではなく、とにかくタイムリーに発表して更新していくと思います。現状はそれぞれのガイドラインなどの対応関係も整理されていませんが、遅れるよりは重複があっても注意喚起をすることには意味があるでしょう。
これらはいずれ整理されてくると思いますが、やはり、政府や学会、専門組織などの注意喚起やガイドラインをしっかりと見ておくこと、とにかく現在進行形のものが出ているので、変化についていけるように。常に情報がアップデートされているということを意識していかなければいけないですね。
横浜国立大学大学院
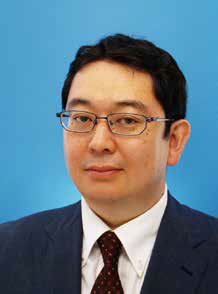
吉岡克成(よしおか・かつなり)准教授
横浜国立大学大学院環境情報研究院/先端科学高等研究院准教授。専門分野は、情報システムセキュリティー、サイバーセキュリティー、マルウェア対策。2005年博士(工学)取得(横浜国立大学)、同年情報通信研究機構研究員。横浜国立大学学際プロジェクト研究センター助教を経て、2011年から横浜国立大学大学院環境情報研究院准教授。2014年から情報通信研究機構招へい専門員、2015年から横浜国立大学先端科学高等研究院准教授、2016年から産業技術総合研究所客員研究員も務める。