経済産業省は2015年に情報処理推進機構(IPA)とともに「サイバーセキュリティ経営ガイドライン」を策定しました。IoTやビッグデータの活用などに伴い、工場などの制御システムがネットワークとつながるなど、企業が管理するさまざまなシステムをネットワークに接続して連携することが一般的になってきました。そのため、情報システムだけでなく、このようなシステムを狙ったサイバー攻撃も、もはや避けられない状況です。しかし、企業自身がその重要性に気づいていないケースも多々見られます。
IPAの調査によるとサイバー攻撃を受けた企業の割合は37.1%。そのうち27.9%は攻撃を受けたが被害はなかったと答えていますが、9.2%は実際に被害を受けています。一方で米セキュリティ企業ファイア・アイの調査では7割の組織が外部から指摘されて、はじめてインシデントに気づいたとのデータもあり、サイバー攻撃を受けても自分たちで気づくのは難しいことを示しています。
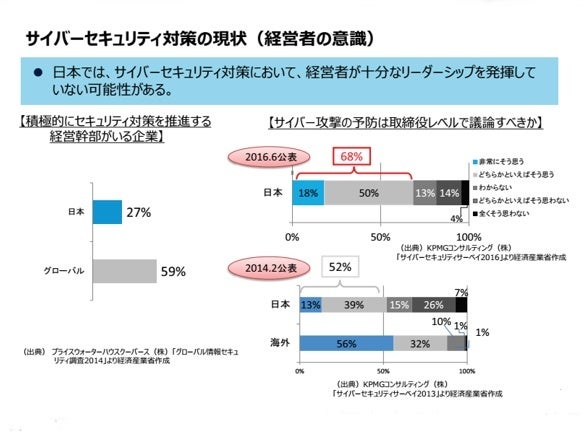
経営者のサイバーセキュリティ意識を調査すると、セキュリティ対策を推進する経営幹部がいる企業は日本で27%、グローバルなら59%です。また、サイバー攻撃の予防を取締役会で議論すべきと答えたのは「どちらかといえば」を含めても68%であり、まだまだリスク認識が足りないと言えます。
ガイドラインで提示した経営者が認識すべき原則は1.経営者は、サイバーセキュリティリスクを認識し、リーダーシップによって対策を進めることが必要2.自社のみならず、ビジネスパートナーを含めた対策が必要3.平時および緊急時のいずれにおいても、対応に係る情報の開示など、関係者との適切なコミュニケーションが必要の3つです。
1.は企業がITを利活用するうえで、サイバー攻撃は避けられないリスクとなっており、経営戦略としてセキュリティ投資は必要不可欠であり、経営者の責務だという認識を持つこと。
2.は子会社や系列会社、取引先がサイバー攻撃を受け、自社の重要な情報が流出することも考えられます。サプライチェーンのビジネスパートナーも含めたセキュリティ対策を考える。
3.はサイバーセキュリティリスクや対策、対応に関連する情報の開示などを含めた関係者との適切なコミュニケーションは、ステークホルダーの信頼の醸成にもつながります。インシデントが発生した場合だけでなく日ごろから適切な開示を行うことが必要となります。
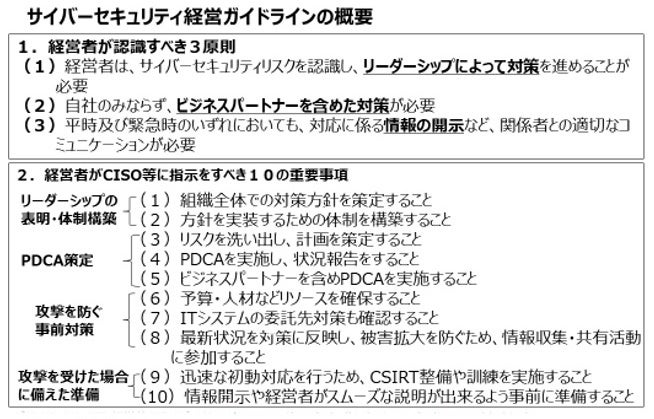
ガイドラインではこの3原則に続き、経営者がCISO(最高情報セキュリティ責任者)などに指示すべき10の重要事項を提示しています。1番目は組織全体でサイバーセキュリティの対策方針を策定すること。情報セキュリティへの経営陣の関与の調査結果をみると、高まりはうかがえるものの、テクノロジーやリスク管理などに関わる経営陣の参加はまだ少ない。経営陣がサイバーセキュリティを重要視して積極的に関与していく必要があります。
2番目はサイバーセキュリティリスク管理の体制構築。方針に基づく対策を確実に実行するには、経営者とセキュリティ担当者をつなぐ仲介者としてのCISOや経営リスク委員会などを設置した管理体制を、各関係者の責任を明確にしたうえで、構築することが重要です。必要に応じて防犯など他のリスク管理体制との整合を取る必要もあります。
3番目はサイバーセキュリティリスクの把握と目標と計画の策定。経営戦略を踏まえて守るべき資産を特定し、それに対するサイバーセキュリティリスクを把握したうえで、リスクに応じた対策の目標と計画を策定する必要があります。リスクの移転方法としてはサイバー保険の活用などがあります。
4番目はサイバーセキュリティ対策フレームワーク構築(PDCA)と対策の開示。サイバーセキュリティ対策を確実に実施し、改善を重ねるためには、PDCAを実施するフレームワークの構築が求められます。さらに監査を実施し、経営者やステークホルダーへの適切な開示が求められます。
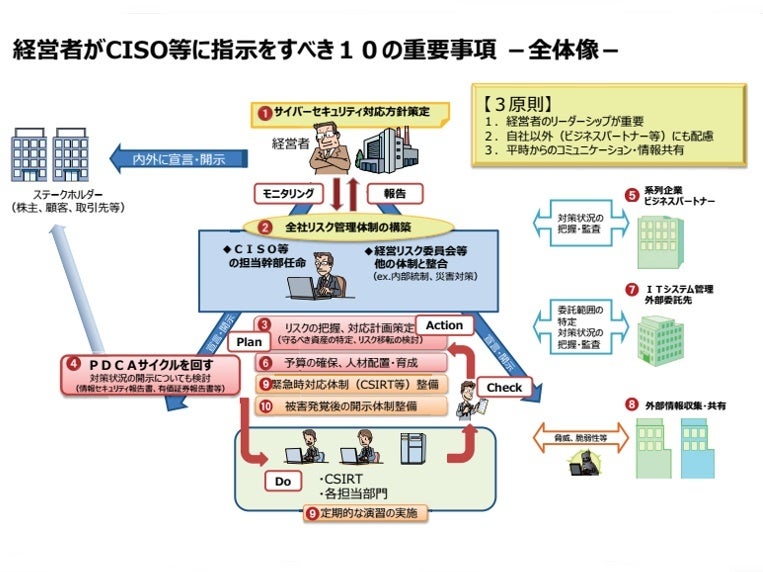
「サイバーセキュリティ経営ガイドライン」で提示した経営者がCISO(最高情報セキュリティ責任者)などに指示すべき10の重要事項の5番目はビジネスパートナーを含めたサイバーセキュリティ対策の実施・状況把握。簡単ではありませんが、系列企業やサプライチェーンなどのビジネスパートナー対しても自社で定めたサイバーセキュリティ対策を求める必要があります。
6番目はサイバーセキュリティ対策に必要な資源(予算や人材)の確保です。セキュリティポリシーや実施に必要な体制を構築しても、実行してくれる人、対策をするための予算がなければ、効果を出すことはできません。企業のセキュリティ関係投資は増えてきていますが、これは、経営者がリスクを適切に判断している傾向だととらえています。また、他社の事故事例が教訓となっていたり、個人情報保護法の順守も投資につながってきていると思います。
7番目はITシステム管理の外部委託範囲の特定と委託先のセキュリティ確保。自社の技術力や効率性の観点から、自社で対応するものと、外部委託する部分を適切に切り分けすることが求められます。例えば、レンタルしているサーバや利用しているクラウドサービスについて、その利用が自社のポリシーに適合しているか、委託先のセキュリティ対策が自社のポリシーと適合しているか、認証を取得しているかなどを確認することなどが考えられます。
8番目は情報共有活動による攻撃情報の入手と、その有効活用のための環境整備です。攻撃側のレベルは常に向上しています。対応するには常に最新の情報を収集し、自社の状況に合った対策が求められます。このためには、各種の情報共有活動に参加するなど積極的に活動することが必要になります。情報共有活動に参加した場合には、貰うだけでなく自社の情報についても可能な限り提供を行って頂ければと考えています。
なぜなら、ある分野の情報が狙われた場合、同じ業種の複数の企業を同時に攻撃することがよくあります。攻撃側は、そのうち1社でも引っかかってくれれば目的を達成できます。これに対抗するには、自社で情報を閉じずに積極的に共有することが、結果として業界全体を守ることになり、結局は自社の対策に繋がります。JPCERTやIPA、日本シーサート協議会など、さまざまな団体が情報共有の場を提供していますのでこういったものも有効に活用してください。
9番目は緊急時の対応体制の整備、定期的かつ実践的な演習の実施です。サイバー攻撃を受けた場合、迅速な初動対応を行うには、CSIRTの整備や初動対応マニュアルなど緊急時の対応体制の整備が重要です。実際にインシデントが発生した際には、対応でばたばたすることも多く、緊急時にあわてないよう定期的に演習を行って対応を確認しておくことも重要です。さらに標的型メール訓練などで従業員の意識喚起やリテラシーの向上を行います。
10番目は被害発覚後の通知先や開示情報の把握、経営者説明の準備。サイバー攻撃を受けた場合に備え、適切な開示が行えるよう事前に準備を行いましょう。社内の連絡体制の確認や、重要な情報が盗まれた場合にはどこに相談、連絡すればよいかなど、前もって整理しておくことも重要です。
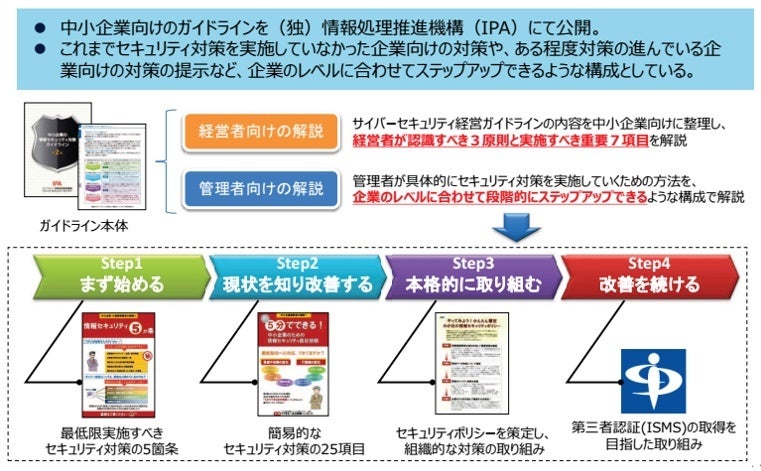
以上がサイバーセキュリティ経営ガイドラインの内容となります。この中には、中小企業が実施するには難しい対策なども一部含まれています。このため、中小企業向けの情報セキュリティ対策ガイドラインも、昨年11月に内容を改訂して公開しています。こちらは、中小企業が企業のレベルに合わせてステップ・バイ・ステップで対策に取り組めるような内容となっています。さらにガイドラインの解説書もあわせて公開し、具体的に何をすればよいのか、わかりやすく示しています。
中小企業の情報セキュリティ対策ガイドライン(2016年11月15日公開)
(了)