ビューロベリタスはフランス・パリに本社を置く試験、検査、認証を行う機関で品質や健康・安全、環境保護および社会的責任分野の適合性評価を行っています。
現在、グローバル企業は、安全で品質の高い商品だけでは勝負できなくなっています。企業は商品に加え、環境や労働安全、そして人権のコンプライアンスまで達成しなくてはならない時代になりました。また、ビジネスの法的責任があるかないかにかかわらず、経営支配権が及ぶ範囲まで管理が徹底されているか問われる時代でもあります。関連会社や子会社、あるいは資本関係はなくても自分たちの製品を作ってもらっているサプライヤーから「コンプライアンスの確認をどう実施していますか」という質問が届いていませんか?
数えきれない法規制
グローバル化で世界中に拠点を持つと、今回のテーマである環境や労働安全の法規制に絞っても進出国の数だけ法規制があります。実際の法律は1カ国で1つではありませんので、実際はその何倍もあります。多種多様な文化を背景に制定されるそれぞれの法律を、本社などの中枢ですべてコントロールするのは大変で非常にやっかいな問題です。
我々のパートナーであるENHESAという法令を調査しているコンサルティングファンドのデータを見ると、世界中で新規に制定される法令の数が年々増加しているとわかります。昨年だけで78の新しい法規制が発行されています。5年間で数百の法令が新たに発行されています。
こういった状況を踏まえると、コンプライアンスに関して今までのように「行政から言われたらやればいい」「自分たちはしっかりとやっているから、何か言われたら申し開きできるようにしておけばいいや」という感覚では企業として立ちゆかなくなります。グローバル企業として「正しいことをやっているだけではなく、正しいことを正しくやっている」と説明責任を果たす方向にコミュニケーションのあり方が変わってきています。そして、求められているのは、正当で透明な企業であれということです。そのためには自分たちで監査するわけにはいかないので、第三者の意見やお客様の意見を随所に入れ、正当性を高めていくことが求められています。
マネジメントシステムでリスク対策
このような背景があり、国際的には数々の基準ができています。1つは有名なISOを中心としたマネジメントシステム。環境マネジメントシステムや労働安全衛生マネジメントシステムなどが日本でも根づいています。皆さん、ISOが入ってくる前はどうやっていたか覚えていますか。法規制もありましたが、基本的には業界の自主基準がベースになっていました。今やISOが導入され、それも1種ではなく20種類ぐらい入ってくると、リスクをベースに考えるようになります。環境や労働安全はリスクマネジメントです。さまざまなリスクから重要なものを選び出してピンポイントでコントロールするという考え方です。そして21世紀に入ってから、ESG(Environment、Social、Governance)が広がり始めています。環境と社会的責任、ガバナンスという3つの言葉をくっつけてESGと言っています。この言葉は流行り言葉で終わるかもしれませんが、環境だけではなくて社会的責任や管理にどうガバナンスを利かせるかを見られるようにはなってきています。
コンプライアンスを示す
ISOの認証を取得している会社はたくさんありますが、実はコンプライアンスを100%守っているのか証明する方法はありません。コンプライアンスを証明しようとすると、すべての活動をチェックする必要があります。しかし、すべての場所ですべての活動をすべての時間軸でチェックするのは不可能です。そこで、さまざまな原理原則ができました。有名な3つを提示します。1つは国連グローバル・コンパクト。Sustainable Development Goalsをつくり、人権、環境、労働、腐敗防止の4つについて国際的な基準を設けています。次にISO26000。これはCSRのガイドラインです。7つの中核課題のうち組織統治を中心に置き、その周りに環境、消費者課題、コミュニティ、公正な事業慣行、人権、労働慣行があります。ISO26000と国連グローバル・コンパクトは密に連携しているので矛盾が生じないように構成されています。それからEICC。電子・電気業界の行動規範です。マネジメントシステムが中心にあって、労働、安全衛生、環境保全、倫理が並びます。この3つの基準に共通しているのは、中心にマネジメントがあることです。その周囲には環境と労働安全が置かれます。つまり、これらが企業の存立条件だと示しています。
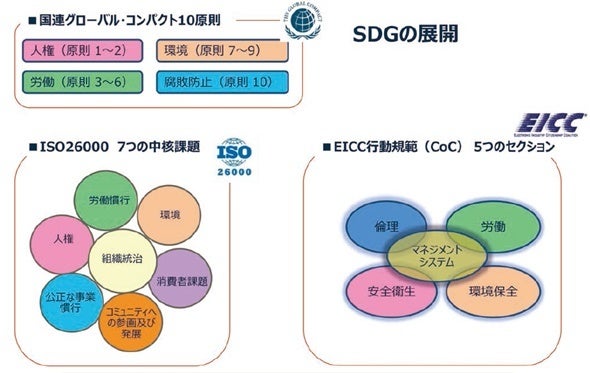
では、これらの基準を使って、どうコンプライアンスを実証していくか。国連のグローバル・コンパクトやISO26000を使ってもいい。ただし、それらの基準は国際規格なので、合意形成のレベルがものすごく高い。中身は非常にあいまいなことしか書いておりません。ですから、コンプライアンスを実証する上で、この基準を厳密なものにするのが非常に重要なポイントです。通常はいろいろな国際規格を使いますが、法規制と業界の基準や自社基準をミックスして自社のコンプライアンス監査の対象となる基準をつくればいい。それを受けて自分たちがどう結果を出すのか。
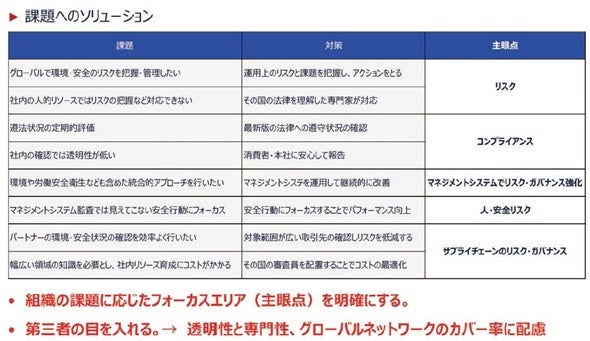
最低限見なければいけないのは、①法規制が網羅的に把握されているか、②法規制は目まぐるしく変わるのでアップデートされているか、③アップデートに合わせて法令遵守を確認しているか。
監査とは法令遵守の状況を確認するのではなく、遵守を確認していることを確認することです。確認の方法はいろいろあります。通常、監査の種類を分けて第一者監査、第二者監査、第三者監査と呼びます。第一者監査は内部監査、つまりセルフチェックです。第二者監査はサプライヤーやお客様による監査。第三者監査は利害関係のない第三者がチェックする方法です。第一者と第三者監査にはそれぞれメリット、デメリットはあります。第一者は現場を熟知した自社の担当者がやるので、お金はあまりかからない。しかし、自分たちの力量の範囲を超えたところでは不可能だという限界がある。一方、第三者はその分野の専門家がやるので透明性は高い。ただし第三者に委託するので費用がかかる。ここで言いたかったのは第三者がいい、第一者がいい、ということではなくて、うまくミックスして使うことがコンプライアンスを合理的に論証していく方法だと考えています。
もう1つはあらゆる監査をするのではなく、範囲を明確にすることが大切です。例えば、人の安全に焦点をあててチェックする。または、サプライチェーンの監査を実施するなら課題の範囲を明確にするのが大事だろうと思います。それから海外の拠点は特に第三者の目を入れた方がいいと思います。なぜなら現地の法令に詳しい日本人は少ないでしょうし、アップデートされた情報は常に得られるという体制をつくるには難しいからです。
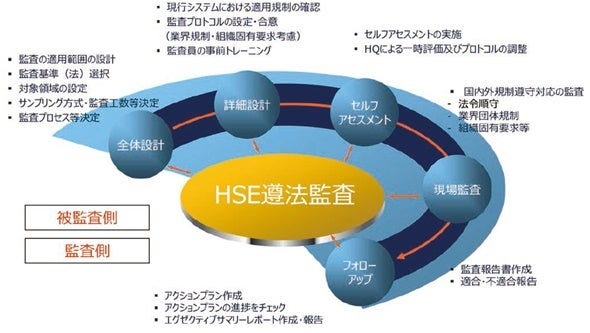
実際にどういった方法でやるのか、例を交えて説明します。監査のチェック項目はたくさんあります。範囲も各社各様です。従って、皆さんのチェックリストをつくらなければいけない。ですから、監査側と被監査側の共同作業になる。ただ、監査の設計を先にやります。焦点を合わせる法律の選択や対象領域などを決めます。そして、これを監査側にきちんと伝える。それから、まずセルフアセスメントを皆さんにやっていただく。エビデンスの有無やエビデンスがないけど守っているはずの項目や監査側で確認を求めるものなど絞り込みます。そして、監査を受けて是正をしていく。法令などに違反するものはクリティカルなものは即時是正。すべてクリアできればいいですけど、大半は残ります。それでも毎年、確実に課題を解決することでレベルアップします。
我々のチェックリストの例です。2段階スリーニングをやります。まず法令を使って対象を絞り込む。最終的に残ったもので2段階目のチェックリストをつくるやり方だと効率的です。最終的にはどんな視点や基準でやったのか、どんなツールを使ってやったのかを記録で残すことも重要です。報告書を作成し、翌年につなぐのです。
外資系の企業は我々のような第三者を使うのは慣れていますが日本の企業さんは、どちらかというと「自分たちでまずはやります」という方が多いです。それでもここ2 ~ 3年で相当増えています。国内はとりあえずいいから海外拠点を先にという話がかなり舞い込んできております。
(了)