テロと同様に大きなリスクとして懸念されていたのがサイバー攻撃だ。世界中がインターネットでつながっている今、社会インフラがどれだけ脆弱であろうとサイバー攻撃の手が緩められるようなことはない。国際的ハッカー集団「アノニマス」の脅威も増す中、大会運営にあたったリオ2016組織委員会では、テクノロジー局が中心となりサイバー攻撃への対策に取り組んできた。
大会のITネットワークをサポートしたATOS社のホームページには「リオ五輪は、ボランティアのポータルサイトや選手や大会関係者の登録などの主要なアプリケーションに初めて本格的にクラウドが用いられた」と紹介されている。リオ五輪は歴史的に見てもITに力が入れられた大会だった。
それでも、大会に影響を与える事故は起きなかった。外部から何の攻撃も受けなかったわけではない。テクノロジー局ディレクターのエリー・レゼンデ氏は「オリンピック・パラリンピックの開催期間中には、セキュリティアラートにより4000万もの脅威が発見され、2300万のアタックを受けたがブロックし、事故をゼロに抑えた」と説明する。
サイバー攻撃の対策にあたったARBORNETWROK社(米マサチューセッツ)によれば、「オリンピックの開会前からオリンピックの公式Webサイトや関連組織が毎秒540Gbpsに達する高度かつ大規模なDDoS攻撃を受け、オリンピックが始まると攻撃が激化し、500Gbpsに達するDDoS攻撃が、これまで経験したことのない長期間にわたって続いた」とも報告されている(一般的なDDoS攻撃は数ギガ~100Gbps程度の不正トラフィックを発生させると言われている)。
こうした大規模な攻撃を防ぐことができた背景には、4年間の準備期間の中で、合計125回にも及ぶ演習を行うなど、徹底した対策があった。
サイバー・ウォー・ゲーム
大会までの準備期間に行われた演習のうち、特に規模が大きかったのがサイバー・ウォー・ゲームとテクニカル・リハーサルと呼ばれるものだ。
サイバー・ウォー・ゲームは、実際に動いているシステムを使って、組織がどのように現実的なサイバー攻撃に対応できるかを検証する目的で行われた。ハード面だけでなく、対応のプロセスや手順(攻撃の識別や、防御、対応、回復の方法の検討・決定など)についても評価されたとする。
レゼンデ氏によれば、ゲームは、CSIRT(Computer Security Incident Response Team)と呼ばれるサイバーセキュリティ対応チームが中心となり実施された。既存のシステムに攻撃を加える赤色のハッカーチームと、その攻撃からシステムやプロセスを守る青色のチーム、さらに、攻撃への対応方法などを評価する緑色の計3チームに分かれて行われた。
赤チームのメンバーは20人。リオ2016組織委員会のパートナー企業であるITセキュリティ会社にもメンバーに入ってもらい、実際にさまざまな攻撃が試された。これに対し青チームは40人のメンバーがシフト体制を組み防御にあたった。緑チームは3人。どこで何が起きているか、どれだけ大きなダメージが与えられたか、全体への影響がどうなっているかなどを評価した。
ゲームは準備期間中に合計3回行われた。「初回のゲームはアドミンと呼ばれる管理系のネットワークを対象に行い、2回目と3回目は大会競技に使うネットワークも対象に含めて実施した」(レゼンデ氏)。
テクニカル・リハーサル
一方、テクニカル・リハーサルは、より現実的に大会運営を想定した中で、オペレーションへの影響も含めて対応手順などを検証することを目的に実施された。
テクノロジー局システム・ジェネラル・マネジャーのマルセロ・ソウザ氏は「ウォー・ゲームと、リハーサルのシナリオを比べると、リハーサルの方が人やプロセスとの関わりが強く、ウォー・ゲームは、どちらかと言えばテクノロジーとの結びつきが強い」と両者の違いを説く。テクニカル・リハーサルには、テクノロジー局のスタッフほぼすべてと、大会のオペレーションに関わるいくつかの部門も参加し、合計2回実施された。
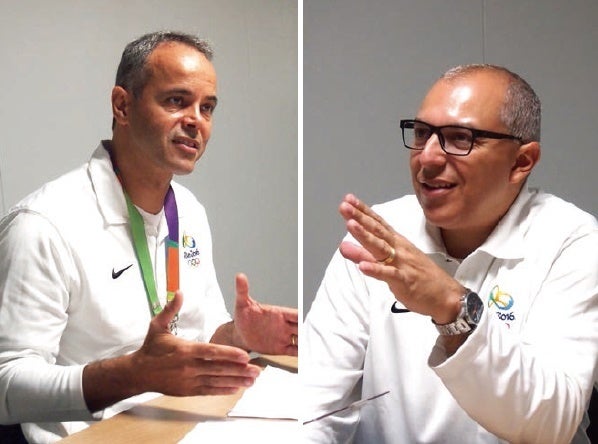
具体的な手法についてレゼンデ氏は「シナリオをカードで参加者に付与する方法で行った。ロンドンや東京から、大会運営の知識やスキルがあるセキュリティ専門家をテクニカル・リハーサル・オフィサー(TRO)として招き、彼らにもシナリオを考えてもらい、参加者に付与しながらプロセスや手順を検証した」と語る。
競技会場ごとに分かれ、洪水や、停電、ネットワークの切断、競技場の変更やスケジュールの変更、セキュリティアタック、電話や無線の途絶など、合計1000近い異なるシナリオが付与されたという。
このほか、1つ1つの新しいシステムについては、ペネトレーションテスト(侵入テスト)と呼ばれる方法により、通信ネットワークなどを通じてシステム内部に侵入されないか安全性がチェックされた。こうした訓練によりあぶり出された脆弱性1つ1つについて繰り返し改善を積み重ねてきた。
TOCが144会場をすべて監視
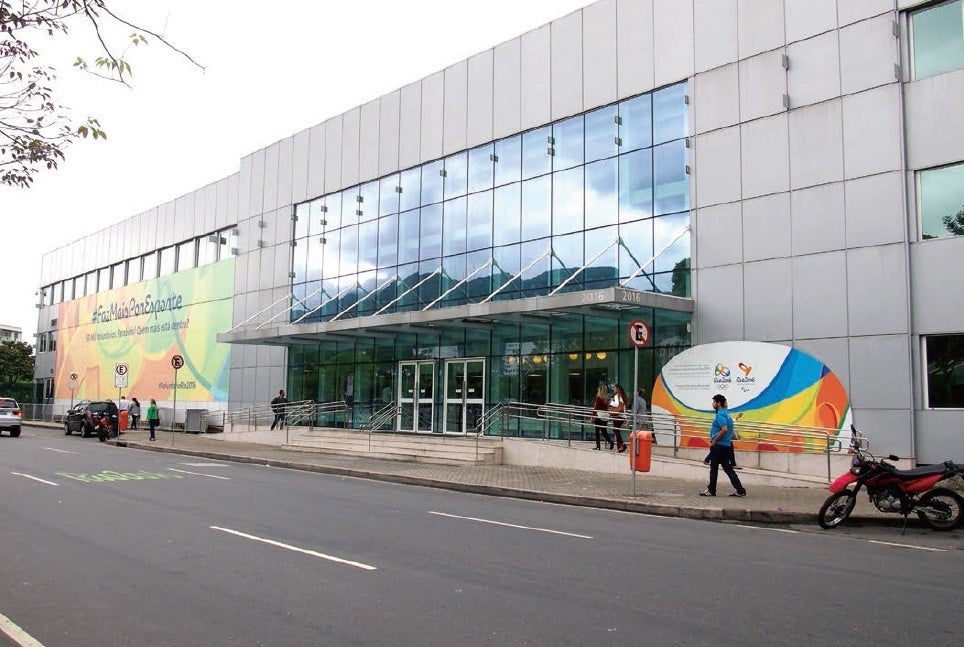
大会本番に向け2015年11月には、大会運営に関わるあらゆるテクノロジーについて指揮調整を行うTOC(TechnologyOperations Centre)が組織委員会の庁舎内に立ち上がった。
TOCは、800㎡にもおよぶ広さを持ち、オリンピック・パラリンピックに関わる計144施設すべての会場について、ITシステムの稼働状況などを監視する機能を持つ。スタッフの数は192のポジションに対して600人に上ったという。オリンピックパーク内に設けられた大会全体の運営管理を行うMOC(メイン・オペレーション・センター)とも相互に連携が取り合える体制が整備された。
「各会場でネットワークやシステムに関するトラブルが起きれば、即座にTOCに上げられ対応がとられる。一方、万が一TOCでは解決できないような重大な問題が起きた場合には、MOCに問題がエスカレートされ、国際オリンピック委員会(IOC)の判断を仰ぎながら、対応が決定される仕組みになっていた」(レゼンデ氏)。
システム面においてもTOCとMOCはそれぞれが代替機能を持っていた。「仮にTOCが使えなくなった時にはMOCが代替施設となり、MOCが使用不能になった時にはTOCが代替施設となる」(同)。さらに、TOCは、万が一の事態に備えスペインからリモートにより支援が受けられる体制も構築されていた。
ゲーム直前に見つかった脆弱性
大会直前には、PDFファイルを表示するAdobeのソフトに脆弱性が見つかった。が、大会直前で、なおかつ対策を行うとなると対象となる機器が2000以上もあり時間的に間に合わないことから、対策は行わずリスクを保有することを決断したとする。
ソウザ氏は「テクノロジーへ及ぼす影響の大きさと脆弱性の深刻さを見極め対応するか否かを決めることが大切。もし、脆弱性がとても深刻なものなら、時間のリスクを冒してでも対応することを決断しただろう」と話す。
最悪のシナリオは電力ダウン
最も懸念したシナリオの1つが、「エネルギーネットワークが何者かに攻撃され、データセンターが止まるような事態だった」とレゼンデ氏は明かす。そのため、早い段階から電力会社や交通、行政機関など外部のプロバイダーを含めたサイバーセキュリティのコアチームを設け、彼らを会議や勉強会に招いて、ハッカーなどの活動について情報を提供したり、時には対策の支援も行ったとする。
「もし我々が自分達のインフラを守ろうとしても、プロバイダーがアタックされたら大きなトラブルにつながりかねない。したがって、我々は自分達のサイバーセキュリティのクオリティを高めるとともに、他の組織に対しても、彼らと情報を共有したり、我々の手順や考えていることを示したり、あるいは専門知識を提供するなどの支援も行った」とソウザ氏は具体的な取り組みを示す。
2020年の東京五輪に向け、レゼンデ氏とソウザ氏はインフラの強化や効果的な演習に加え、多くの関係機関を早い段階から巻き込むことを提案する。
大会運営の基幹システムが直接被害を受けなくても、ライフラインや、間接的に大会と関わる企業のシステムが攻撃を受けただけでも大きな問題に発展しうる。組織委員会だけでなく、政府、自治体、民間企業それぞれが連携しながら対策を強化していくことが求められている。
(了)