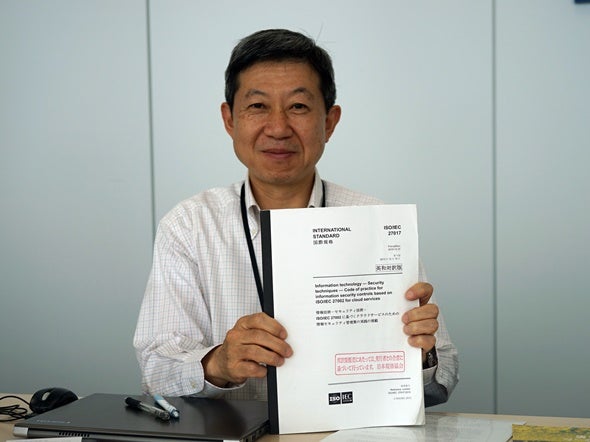
インターネットを経由して大容量データやソフトウェアを安価・迅速にアクセスできるクラウド技術。スマートフォンやIoT機器の普及や、基幹業務システムのクラウド化移行など、社会的インフラとなりつつある。一方で利用者と管理者が隔離されていることでデータ管理が見えにくく、セキュリティ面で不安を感じ、サービス導入に慎重な姿勢をとる企業も多い。こうしたなかで注目されているのがクラウドサービスのセキュリティ国際規格「ISO/IEC 27017」。日本国内では日本情報経済社会推進協会(JIPDEC)が「ISMSクラウドセキュリティ認証(JIP-ISMS 517-1.0)」として要求事項にとりまとめ公開し、全国26の審査機関を一般財団法人情報マネジメントシステム認定センター(ISMS-AC)が認定している。審査機関の一つ、一般財団法人 日本品質保証機構(JQA)でクラウドセキュリティ認証の審査業務に携わる、審査事業センター 情報審査部の江澤雅男氏に取得企業の動向を伺った。
----------------
「ISMSクラウドセキュリティ認証」とは?
情報セキュリティマネジメントシステムを認証する規格は幾つかあるが、国際規格には「ISO/IEC 27001」が広く知られる。ISO規格の中でも情報セキュリティ認証の人気は高い。品質マネジメントシステム(ISO 9001)や環境マネジメントシステム(ISO 14001)の認証取得がひと段落しつつあるのに対し、情報セキュリティマネジメントシステム(ISO/IEC 27001)の認証取得企業は年々増加している。JQAでも、直近でも認証取得検討の問い合わせやセミナー参加者の人数が増えているという。JQAで審査業務を担当する江澤雅男氏は「これまではIT系企業がほとんどだったものが、最近では広告代理店やネット通販会社まで裾野が広がってきている」とみる。
さらに近年増加しているのがクラウドサービスのセキュリティ規格「ISO/IEC 27017(クラウドサービスのための情報セキュリティ管理策の実践の規範)」だ。日本国内では一般財団法人日本情報経済社会推進協会(JIPDEC)情報マネジメントシステム認定センター(ISMS-AC)が「ISMSクラウドセキュリティ認証(JIP-ISMS 517-1.0)」として要求事項にとりまとめて2016年8月に制定し、2018年7月3日時点で64社が「ISMSクラウドセキュリティ認証」を取得している。JQAでも2016年8月から「ISO/IEC 27001」のオプションとして「ISMSクラウドセキュリティ認証」の審査を開始しており、これまで15社を認証した。
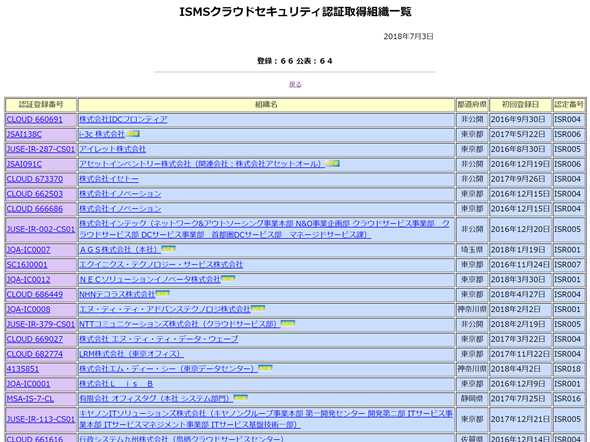
CSP&CSC事業者は、ベンチャー企業・中小企業が、ユーザーの大手企業に対して自社のセキュリティ体制を外部にアピールする意図がある。「近年、官公庁が入札条件としてISO/IEC 27001(ISMS)認証を求めるケースもあり、情報マネジメントシステムに関する認証取得ニーズは高まっている。特にクラウドセキュリティの第三者認証は新しい規格のため、他社との競争優位をつくる効果も大きいのでは」と江澤氏はみる。
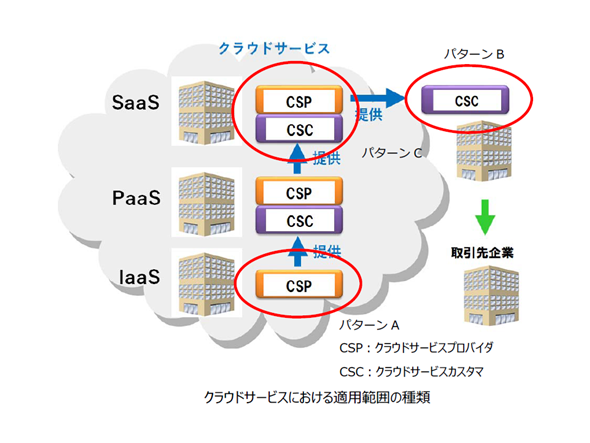
パターンA:データセンターなどをクラウド基盤を提供する事業者
パターンB:クラウド基盤を利用してエンドユーザー向けのクラウドサービスを提供する事業者
パターンC:クラウドサービスを利用してシステム開発などクラウド以外のサービスを提供する事業者
(出典:情報マネジメントシステム認定センター「ISMSユーザーズガイド追補
~クラウドを含む新たなリスクへの対応~」より https://isms.jp/doc/JIP-ISMS111-3.0_S1-10.pdf)
認証取得の流れ、時間・費用は?
実際にクラウドセキュリティの第三者認証を取得するにはどんな手続きが必要になるか。JQAが審査する「ISMSクラウドセキュリティ認証」を例に江澤氏に紹介してもらった。「ISMSクラウドセキュリティ認証」は、情報セキュリティマネジメントシステム認証「ISO/IEC 27001」(ISMS認証)を取得している企業が追加で取得する、いわゆるアドオン認証となっている。この点、すでに「ISO/IEC 27001」を取得している企業であれば、手続きの流れでつまずく企業は少ない。
登録活動(サービス内容)と登録対象(組織)は、各社で選択できる。登録対象は全社で取得に取り組む場合もあれば、サービス提供に関係する部門単位で取得する場合もある。申し込みから認証取得までにかかる期間は平均6カ月程度だという。
認証取得にかかる費用は企業規模によって異なるが、初回審査で数十万円。認証取得後は、年1回実効性を確認する(マネジメント維持確認)ため「維持審査」があるほか、3年おきに「更新審査」がある。このため認証取得後は毎年数十万円がかかる。このほか企業内において外部コンサルタントへの委託費やその他設備投資が必要となる場合もある。
自社で取り組むか、コンサルタント委託か?
認証取得にあたって、企業が自社内で独自に取り組むか、外部コンサルタントに申請業務を委託するか、によって対応が二分される。「外部コンサルタントを置く場合には社内担当者の負担は軽くなるが、同時に認証が形骸化するリスクも伴う」と江澤氏。「傾向としては自社で取り組む企業の方が取得後も規格をうまく活用できている。手間や時間はかかっても社内で自ら準備する方が取得後の効果は大きい」(同)。JQAでは認証取得を希望する企業に2つの選択肢とその違いを説明し、自社内で取得を希望する企業を支援する体制を整えているという。実際、同機構でクラウドセキュリティ認証を取得した15社のうち多くが自社のみでマネジメントシステムを構築している。
「ISMSクラウドセキュリティ認証」とは?
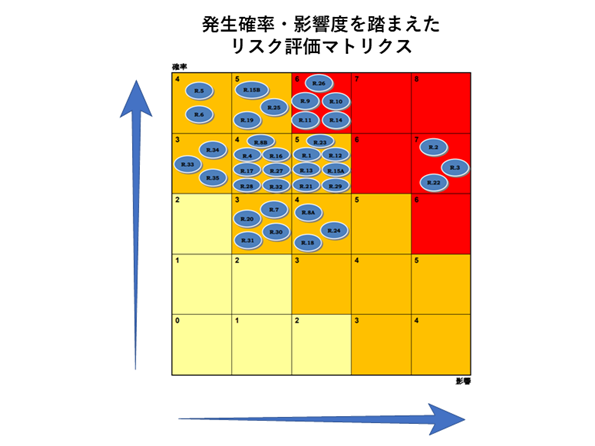
認証取得までの大きな流れは、1)リスクの特定、2)リスクの見積もり、3)リスクの除去・低減策の実施ーに尽きる。江澤氏は「審査機関のためコンサルティングは行えない」としたうえで、クラウドセキュリティ分野で参考になる資料をすすめてくれた。それはENISA(European Network and Information Security Agency:欧州 ネットワーク情報セキュリティ庁)が2009年11月に発行した「クラウドコンピューティングのセキュリティガイドライン」で、IPAが2010年に翻訳し、日本語和訳版が公開されている。(https://www.ipa.go.jp/about/press/20101025_2.html)。クラウドサービスの提供・利用において想定されるリスクとその危険度がマトリクスにまとめられている。ただし具体的に何をリスクとして抽出し、どのような対策をとるかは、取得企業が自ら選択することになる。
PDCAを回す体制づくりが最善のセキュリティ
もちろん、認証取得することでセキュリティ面の事故を100%防ぐことが保証されるわけではない。「我々が認証するのは、自社内で常にPDCAを回してクラウドセキュリティを強化していく仕組みそのもの。世の中も変わっていくし、組織も変わっていく。100%は誰も保証できないからこそ、常に社内のセキュリティを改善し続けられるプロセスを組織内に持つ企業が一番セキュリティに強い。ぜひ認証を通じて社内にマネジメントシステムを定着させてほしい」と江澤氏は話している。
■関連記事 「ISO27017」認証取得 LisB(エルイズビー)社 取得事例
http://www.risktaisaku.com/articles/-/7287
(了)