日本マイクロソフト株式会社
チーフ・テクノロジー・オフィサー 榊原 彰氏
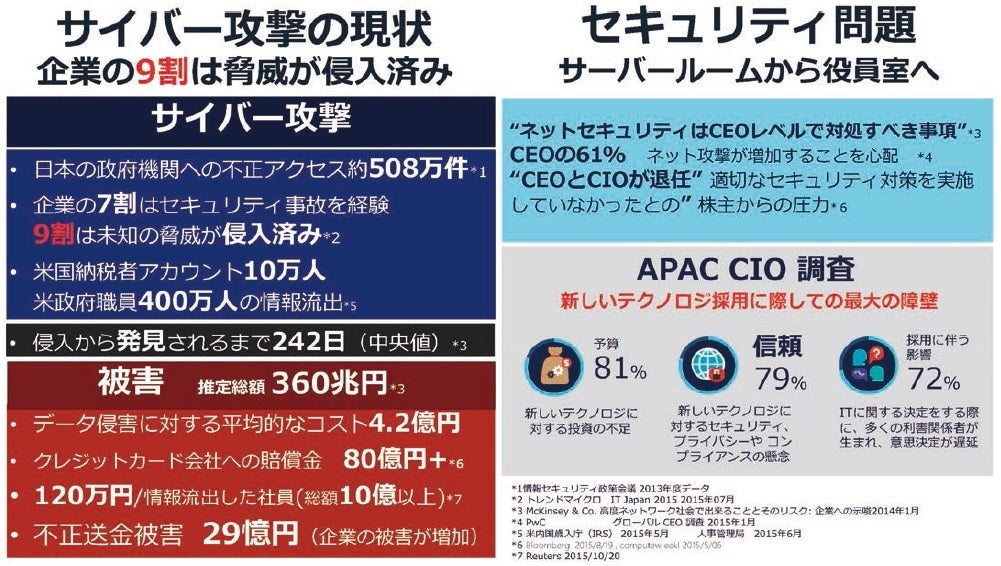
日本の政府機関への不正アクセス数は2013年時点のデータで約508万件確認されている。また、2015年の報告では、企業の7割はセキュリティ事故を経験し、そのうち9割が未知の脅威に侵入されている。その数字の大きさに疑いの目を向けるかもしれないが、セキュリティ関係者の間では知られていることだ。ほとんどの一般企業はすでに侵入されていると思ったほうがいい。
米国では、合衆国内国歳入庁(IRS)から納税者10万人のアカウントが流出した。人事管理局からは政府職員400万人の情報が流出する事故も起きている。すべてサイバー攻撃によるもの。被害総額は日本円に換算すると約360兆円。恐ろしいのは侵入から発見されるまでの期間が短くない点。その中央値は242日、ひどいところだと年単位で気付いていない。
アジア太平洋諸国の企業の最高情報責任者を対象に行った調査資料によれば、新しいテクノロジーの採用に際して何を重要視するかと問うと、1番が予算、そして2番が信頼性だった。セキュリティ、セキュアな環境をいかに作れるかが重要視されている。
マイクロソフトへの攻撃
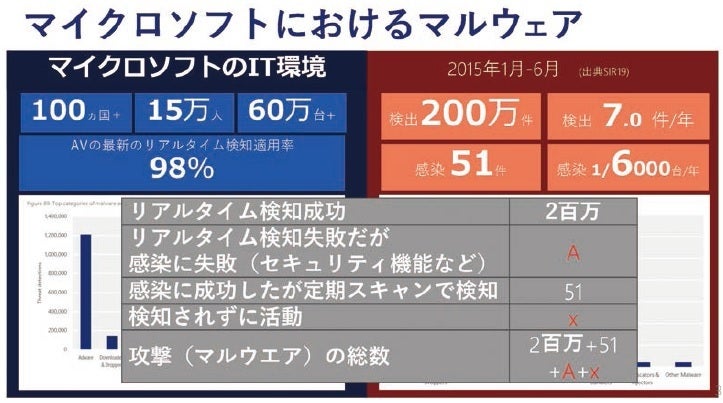
マイクロソフトもものすごい勢いで攻撃されている。米国のペンタゴンに次ぐターゲットだと言われている。そして、マイクロソフトも繰り返し感染している。2015年1~6月に検出したマルウェアは全世界で約200万件。そのうち51件の感染があった。これらは定期的なスキャンで発見された。
マルウェアは基本的にメールで送られてくることが多い。メールで危険なファイルが送られてくる。また水飲み場攻撃という危険なところに誘導する攻撃もある。メールに添付されたファイルを不用意に開くとファイルサーバに勝手にデータを取りにくる。狙っているのはマル秘データだ。認証プロキシを使ったものはディレクトリの機構に侵入してもっと権限のあるIDを取得してさらに多くの機密ファイルを狙ってくる。近年のマルウェアは愉快犯的な手口というより明らかに経済的価値を狙って攻撃を仕掛けている。より悪意が強い。
最近、話題になっているランサムウェアは、簡単にいえば感染させておいて身代金を払えと要求するタイプ。米国の病院がお金を払いシステムを復元させたと報道された。元に戻したほうが犯罪としては効率がいい。感染させてそのままだと相手がお金を払う動機がなくなる。だから機能を回復させる。完全に経済的なモチベーションで動いている。
サイバー攻撃を防ぐには
サイバー攻撃に備えるにはさまざまなレイヤーで対応が必要になる。まず感染を検知する必要がある。それにPCやサーバーの設定を抜かりないようにする。情報そのものの守り方の工夫やシステム的なモニタリングを実行する。それから社員教育が非常に重要。このような観点からの取り組みが不可欠だ。
世界と日本の経営の意識差
経営者への意識調査によると、日本の企業で「セキュリティを担当する経営幹部がいる」企業は27%、一方、グローバルでは59%と約2倍の差がある。「サイバー攻撃への予防対処を取締役レベルで議論すべきか」という問いに対しては、日本企業は13%が「非常にそう思う」、39%が「どちらかといえばそう思う」と答えている。それでも4割に満たない。海外は56%の企業が「非常にそう思う」と答えている。「どちらかといえばそう思う」も含めると9割近くの企業が経営の課題だと認識している。この差は非常に大きい。
必要とされるフレキシブルさ
現在のIT基盤にはいろいろな課題がある。攻撃されてすぐ感染するほど脆弱なシステムは問題だが、未管理のデバイスがたくさんつながっていることにも注意を払う必要がある。そこからデータを簡単に持ち出されるためだ。インストールしたアプリケーションを外部からコントロールできる状態のまま放置しているケースもよくある。またシャドウITとも呼ばれている外部ストレージのように使いやすい便利な外部サービスが管理できていないのも問題だ。社員が使うのを会社が把握できていない。また、企業内部の人間が情報流出に手を染めることもある。
対策として、どこを強化すればいいのか。まず攻撃をブロックする必要がある。また、いろんなデバイスを誰が所有し、どこにあり、どう使われているかを把握し管理する必要がある。外部のサービスを使用停止にするのは実はダメな対策だ。「使うな」と言われると別のサービスを見つけるだけなので、禁止するのではなくこのサービスを使ってと対案を伝えるほうが確実に機能する。
マイクロソフトは2002年からトラストワージー・コンピューティングといって信頼性の高いコンピューティング環境を提供しようとしてきた。理由は2001年にネットワームに感染して世界中のマイクロソフトサーバが停止したことがあったため。セキュリティからプライバシー、可用性、信頼性、それを使う社員教育からセキュリティポリシーまでビジネスプラクティスを体系立てたアプローチを推進してきた。
製品開発も例外はなく、セキュリティのデザインを組み込んだライフサイクルを設定している。セキュアバイデザイン、セキュアデベロップメント、セキュアバイデフォルト、セキュアバイデプロイメント、この4つをセキュアバイと定義して開発を進めている。これら改善活動は継続的な取り組みで終わりのないプロセスだ。
安全な環境をつくるのに物理的な層の対策を強化し、ネットワークを強固にし、ID認証をレベルアップさせる。ID認証には顔認証もあるが最も強固な方法は2段階認証。2つのIDを突破する手間を攻撃側もかけられない。さらにホストの管理体制、アプリケーション、データそのものも含め統合的に管理してセキュリティを強化する。
システムの構成についても、ゾーニングをしっかりと区分けする。クラウドも安全性を高める対策の1つだ。クラウドを疑う人もいるがプロのクラウド業者に任せたほうが安全。PCやスマートフォンなどの端末を紛失したときに遠隔操作でデータを消し、ロックできる機能も有用だ。
Windows10のセキュリティ機能はかなり高い。社内ではそれ以上にウイルス対策ソフトなどは使っていない。ペンタゴンに次いで攻撃を受けている組織にも関わらず、先ほど説明したように感染例は少ない。アンチウイルスソフトが不要と言っているのではなく、Windows10そのものできちんと防げている点は強調しておきたい。
マイクロソフトは受け身の対応だけではなく、オフェンシブな取り組みも実行している。米国ではデジタル犯罪ユニットがボットネットなどの悪質な攻撃側の拠点を見つけ出し、警察と協力して現地でハードウェアを差し押さえる(テイクダウン)。そして民事訴訟を起こす。こんな取り組みも行っている。
セキュリティは経営層の問題。経営の問題として必要な措置をとることを推進してほしい。
[2016年4月8日に開催したIT-BCPセミナー講演より]