東京電機大学教授 佐々木良一氏
サイバー攻撃の被害は増えている。例えばインターネットバンキングの被害は2013年に14億円だったのが2015年には30億円になった。最初のターゲットは都銀や地銀だったが、これらの銀行が被害を受けて対策を進めたので、現状では信金などの組織での被害が増えてきている。
サイバー攻撃にはこれまでに2つのターニングポイントがあった。1つは2000年頃に科学技術庁などのホームページが改ざんされたとき。一般の人もサイバー攻撃を意識しはじめたのがこのころ。2001年には電子署名法がスタートした。
2つ目のターニングポイントは2012年ころ。典型的な例はMicrosoftWindowsで動作するワームであるStuxnetの出現になる。この2つの時代を比べると何が変わったかわかる。以前はハッカーが実力を示すため面白半分でやっていたが、今ではスパイや軍人、犯罪者などが参加するようになった。攻撃対象もホームページなどウェブサイトの書き換え程度だったものが重要インフラに変わり、不特定多数を狙ったものではなくターゲットを絞った標的型になった。Stuxnetは米国とイスラエルが協力して開発したと言われるマルウェアで、イランの核燃料製造用の遠心分離機を破壊した有名なウイルス。WindowsのPCからPCに感染し、普段は何もしないが、遠心分離機の回転を制御するソフトを見つけると動き出す。
イランの核燃料製造施設はネットワークにつながっていなかった。それでも攻撃された。それはUSBメモリを介して従業員のPCに侵入して感染が広がったからだ。
日本年金機構への攻撃
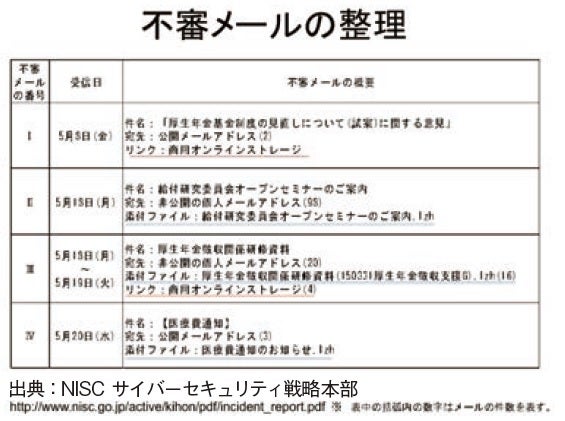
日本年金機構への標的攻撃は2015年5月8日にメールが届き、職員がURLをクリックして始まった。

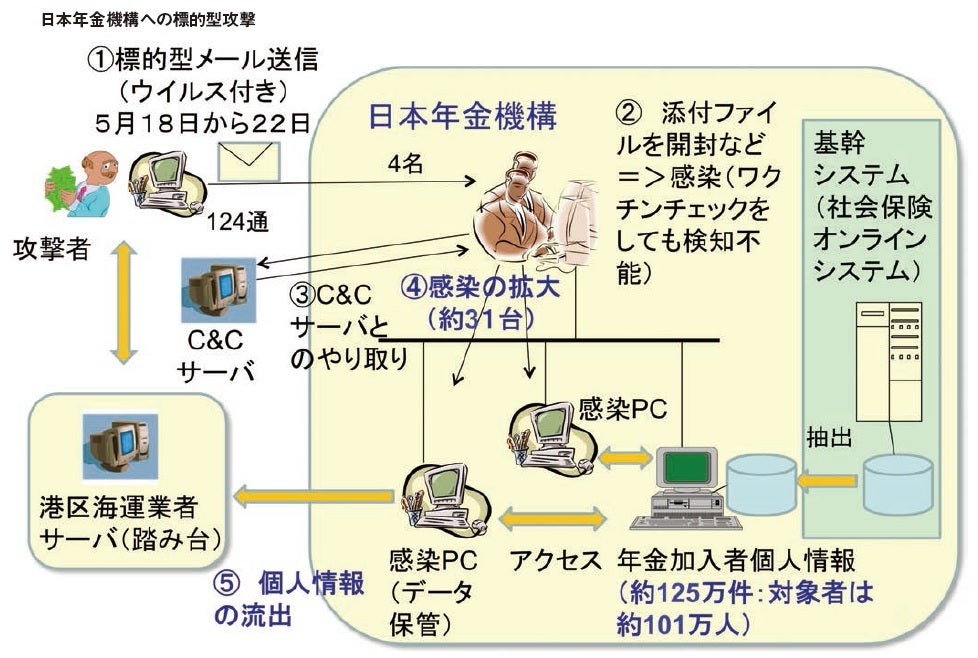
メールの送付先は日本年金機構九州支部の職員だった。感染がなぜわかったのか。日本年金機構のネットワークを監視している内閣サイバーセキュリティセンターが検知した。そして厚生労働省を経由して日本年金機構に伝えられた。5月8日のメールは巧妙で、添付ファイルにウイルスが仕込まれているわかりやすいものではない。不審メールの件名は「厚生年金基金制度の見直しについて(試案)に関する意見」でリンク先は商用オンラインストレージだった。そしてこのURLをクリックした。内閣サイバーセキュリティセンターが検知して、全職員に注意喚起があった5月18日、複数の部署に「給付研究委員会オープンセミナーのご案内」という不審メールが届いた。これを1名が開封した。5月19日の段階で警視庁が捜査を開始したが、5月21~23日にかけて大量の情報が漏れた。
感染してすぐに暴れはじめたのではなく、ウイルスは、使っている環境を把握した上で、C&Cというサーバに強制的にアクセスさせてその環境に最適な攻撃プログラムをダウンロードしてから暴れ出した。踏み台になったのは港区の海運業者のサーバだった。
脆弱性にはソフトウェア的と運用的の両方が存在する。運用的な脆弱性の例えは、パスワードを察しやすい非常にいいかげんなものに設定しているケース。当然、サーバに侵入されやすい。このタイプの感染が日本年金機構のPC31台から見つかった。本来なら保存しない情報がPC内にあった。利便性を優先したからだ。
流出した情報はそのまま攻撃者に届くのではなく、別のサーバにまず送って隠しておいてから届けていた。悪用したサーバももちろん攻撃者が自由に操れるようになっていた。
流出した情報は全部で125万件。対象者は101万人だったと報告されている。実際にどこから攻撃されたのか。本当のところはわからない。ただ、民間企業のマクニカが分析している。
添付ファイルに入っていたのはEmdiviというウイルス。その特徴は亜種をどんどん作り、ウイルスチェックやワクチンからの攻撃をすり抜けるように改良を重ねている点。そのファイル作成の時間を解析すると、9~12時、14~17時に偏っていた。一般的な国内組織の勤務時刻とほぼ一致している。普通、ハッカーの攻撃なら1日中、あるいは夜のみになる。ただし、標準時刻で考えると今回は日本より1時間ずれていたことから攻撃の可能性が高い国は断定できないが推測はできる。
遠隔操作ウイルス事件
2012年に国内で発生した遠隔操作ウイルス事件は、犯人は捕まったが様々な問題を提起した。事件が起きたころのウェブの実態についてまず説明する。ウェブの掲示版などに犯罪予告が書き込まれると、警察が捜査を始める。8年前の秋葉原通り魔殺人事件でも犯人はウェブに予告を書き込んでいた。そういった経緯があり、書き込みがあると警察が動くようになった。見つけるとIPアドレスを特定し、管理しているプロバイダに捜査令状を見せて本人を特定する。IPアドレスを偽造する手法を使っても逃れられず、概ね本物のIPが残るので捜査が可能だ。
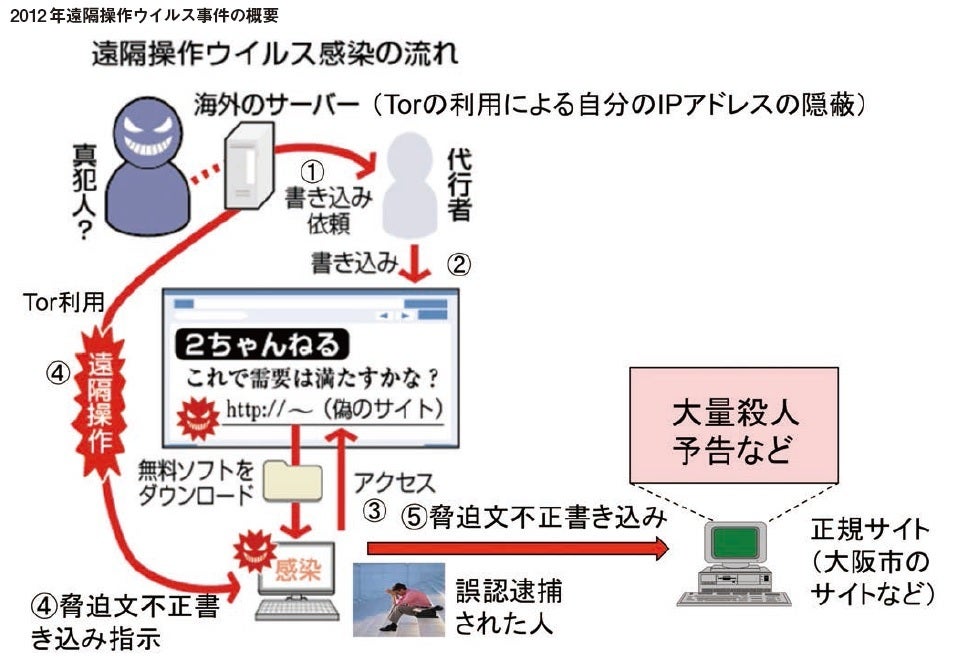
遠隔操作ウイルス事件では襲撃や殺害予告の書き込みを見つけた警察が捜査し、警視庁、大阪府警、神奈川県警、三重県警が「犯人」を逮捕したが誤認逮捕だった。ウイルスによってPCを遠隔操作し、あたかも不正書き込みをしたように見せかけた。ウイルス自体はウェブの掲示版で便利なプログラムとして紹介されていた。それをダウンロードしたときに遠隔操作ウイルスに感染していた。
実際に遠隔操作で書き込ませた方法はうまくできていた。別のサイトに脅迫文を書き、それを自動で取りに行くプログラムだった。また、脅迫文が置かれたサイトの管理者にその脅迫文が気づかれないよう暗号もかけていた。ウイルスを作るときには既成のものを少し改良する人が多いが、このウイルスはゼロから作り、いろいろ考えられたプログラムだった。匿名通信経路を介して書き込み、気づかれないようにもしていた。
最終的に捕まったが、逮捕された人が遠隔操作した人なのか遠隔操作された人なのか判断が難しく、当時の被告は無罪を主張していた。警察は勤務していた会社のPCを押収して、様々な証拠を集めた。弁護側は別に真犯人がいて、被告は犯人のように見せかけられていると対立。私の分析では特定のソフトウェアのインストールを繰り返し、遠隔操作の痕跡を完全に消しつつ、WindowsのOSに残された履歴を整合させ、PCの利用者に気づかれないようにGU(Iグラフィカルユーザーインターフェース)を隠蔽しながら行っていたので被告が犯人だと疑った。ただ、ひょっとすると天才的な不正者なら、そう仕向けることもできるかもしれないと思っていた。
結果、一度は保釈されたが、保釈中にスマートフォンから「真犯人」を名乗るメールを送信して、河原に埋めようとしたスマートフォンを警察が見つけて逮捕された。しかし、データだけを見ていたら捕まえられなかった。こういう事件が起こる時代になっている。
今後予測されるサイバー攻撃
今後はどのようなサイバー攻撃が増えるか。おそらく被害形態の多様化や攻撃対象の多様化、攻撃の多様化が起きる。結果として「機密性」の喪失だけではなく、サイバー攻撃でデータの欠損など「完全性」が崩れ、システムを継続して動かす「可用性」も失われる。
機密性が失われる影響は依然大きい。ドイツの新聞社が入手したエドワード・スノーデンのリーク情報はNSA(米国国家安全保障局)の内部資料だった。中国が米国政府と関連企業にサイバー攻撃を仕掛け、50テラの情報を入手したと報じた。3000億ドルかけて開発したF-35攻撃戦闘機の設計図も含まれていた。3000億ドルは単純計算で300兆円以上の被害になる。現実的に機密情報が漏れた影響は甚大だった。
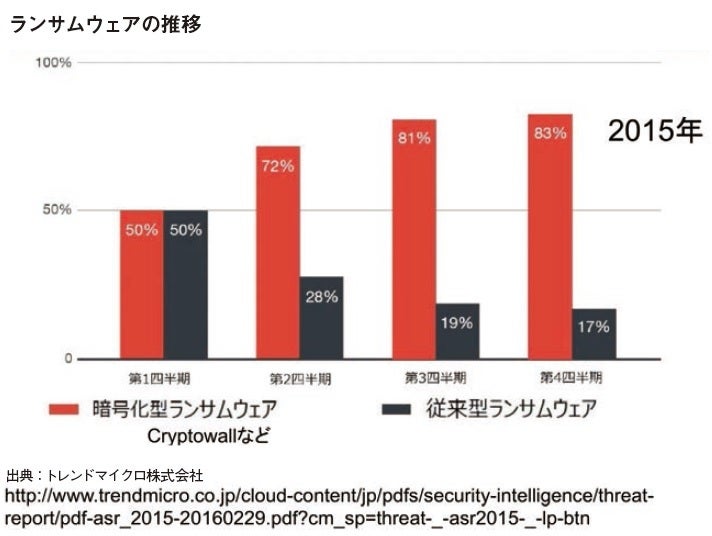
最近話題になっているのが身代金要求プログラムのランサムウェア。従来のプログラムはPC内のファイルへのアクセスを邪魔していたが、最近は相手のPCの中に入り込みファイルを暗号技術で強制的にパッケージする。お金を要求して支払われたら暗号を解除する仕組みで米国や欧州でずいぶん流行っている。身代金はビットコインで払うことができる。日本でも増えてきている。データが暗号化されるので、完全性の喪失と可用性の喪失が同時に起こる。今、最も注目すべき攻撃なので注意してほしい。バックアップをとり、保管するのが一番の対策になる。
攻撃対象の多様化とはPCやサーバ以外にもIoT(Internet of Things)化が加速すると様々なものがネットワークにつながるのでターゲットが当然増える。また、被害形態の多様化とは情報を窃盗する攻撃だけではなく、実際の機能を破壊する攻撃が起こっている。
今後の一般的な攻撃対象として特に心配されているのが自動車。実際に起きた犯罪には増幅器を使って電子キーの電波を増大させ車に近くにいると認識させ、ロックを解除させるケースがあった。そして車中のものを盗む。危惧されているのは外部から車をコントールしてしまう方法。Twitter社やIOactive社の人が行った実験では、無線通信を介して遠隔地のPCから車を制御した。エアコン、ラジオをコントロールし、急ブレーキをかけたり、エンジンを停止させたりもした。自動車自体がインターネットとつながるようになり、本来は切り離されているはず制御系も操作される。そういう時代になった。
スマートメーターのようなセンサーも増え、太陽光発電のコントローラーなどが攻撃の踏み台になる可能性は十分ある。情報家電、防犯カメラ、コピーファックスの複合機、医療機器などあらゆるものが攻撃対象になる。ロボットがハッキングされて暴れるかもしれないので対策を考える必要がある。
最悪のシナリオとは何か
サイバー攻撃と物理的攻撃を組み合わせると際限なく最悪の事態が思いつく。最も簡単なのはピストルを突きつけてパスワードを言わせる。これはどれほどセキュリティを強化しても防げない。銀行の金庫のようにパスワードがわかっても、解錠できる時間に制限を設けて対策しているところもあるがその程度。また、ある種の爆弾を爆発させて電波を一時的に妨害することも可能だ。その間に不正を実行に移す。イスラエルはシリアの核燃料製造施設を攻撃するために、防空監視システムに入り込んで攻撃するときにシステムを停止させた。身内の被害が出ない爆撃を実行した。
サイバー攻撃ではないが思いがけない誤入力で大きな被害が発生するケースもある。例えばイギリスのエセックス州にいた27歳のゲアリー・フォースターは誤入力された処方に従って致死量の化学療法薬品を投与され、ロンドンの病院で死亡した。また、カリフォルニア州ではコンピューターの不具合でギャング、婦女暴行犯などを含む450人の危険な犯罪者が刑務所から釈放された。
企業にとっての脅威には、サプライチェーンから調達した機器にプログラムが仕込まれ勝手に通信されるケースも考えられる。米国では中国の大手通信メーカー「HUAWEI」から調達した機器が深夜に動き、本国にデータを送信していた疑惑がある。また、中国のスマートフォンメーカー「Coolpad」が製造したハイエンド向けAndroid端末にバックドアの設置が発覚。このような例はたくさんある。
今後もサイバー攻撃は進化を続ける。間違いなくAI(人工知能)機能付きのソフトウェア、マルウェアが出現してくるだろう。
研究者は進化に対応できるように今から検討する必要がある。一般の技術者は技術の進展を含めたセキュリティ関連の動向を注意深く監視しなくてはならない。
[2016年4月8日に開催したIT-BCPセミナー講演より]