サイバーディフェンス研究所上級分析官
名和利男氏
サイバー空間における脅威には、国家レベルの問題となり得るサイバーテロやサイバー戦、組織の存続を脅かす問題となり得るサイバースパイ、その他、興味本位による攻撃や、単に周りからの影響で攻撃に加担したものなど様々であり、それらを明確に分けて考える必要がある。このうち、今回は特に影響の大きい、攻撃的、挑発的な事例を紹介するとともに、防御側である我々の現状と、今後の対策などについて説明する。
サイバー攻撃で最近わかってきたことは、攻撃者の9割近くが子どもであるということだ。ネット上の攻撃者コミュニティとコンタクトをとってみると、その実態はマンガの話題で盛り上がる10歳前後の子供であった。
サイバー攻撃の基本的な流れは「アクセスの獲得→マルウェアの設置→管理権限獲得および情報搾取→実被害」となり、これは昔からさほど変わっていない。
他国における最近のサイバー攻撃事例
他国の被害事例では、日本でも今後発生が懸念されるものとして、サイバー攻撃によりフランスのテレビ局で11チャンネルの衛星放送が停止したことや、ウクライナの電力会社で8万世帯以上の電力が計画外に停止されたことなどがある。特に後者の事例は、電力の小売自由化が始まった日本において身近な脅威となるものであり、大手関連企業では対策は強化されてきているものの、高度なサイバー攻撃に太刀打ちできるレベルとは言い難い。
事前検知が難しい現状
前述の2つの事例では、VB(Visual Basic)やマクロ機能を悪用した手法により制御システムに不具合が生じた。このような不正スクリプトにより正規プログラムを動作させる巧妙な攻撃は、ウイルス対策ソフトでは検知しない。また正規のアカウント乗っ取りによる攻撃も防ぐことができない。
他にも、近年、登録したユーザ以外のアクセスをID管理で制限するサイトやビジネス向けのプライベートクラウドサービスが積極的に利用される傾向があるが、攻撃者はそれらを集中的に狙って価値の高い情報を大量窃取するなど、攻撃者にとってますます優位な状況となってきている。
最大の脆弱性は人間である
サイバー攻撃被害は、「不正なメールを開いてしまう」「パスワードを使い回している」などの人間の行動が原因になることが多い。しかし、組織としてセキュリティ教育を施したところで全構成員の意識が劇的に高まるとは期待できない。つまり、最大の脆弱性は人間であると言える。
一方、マクロ機能を利用した攻撃を懸念してマクロ利用を禁止すると、仕事の効率が極端に悪くなるばかりか、少ない人員で大量の業務を処理しなければならない状況に置かれている場合、限界を感じた人材の一部が離職する可能性もある。
重要なことは、上層部の状況認識と意識改革である。まずは現場の状況をしっかり把握した上で、どこにリスクがあるか、どんな改善策があるか、改善した場合にどのような影響があるか、どのような対策をすれば組織を守れるか、経営層が考えるべきことは少なくない。
インターネットの歴史
インターネットは、もともと旧ソ連に対する脅威から作られた非常に抗堪性のある指揮命令ネットワークである。1961年にユタ州の電話交換機で爆破テロがあった。その瞬間、ワシントンに設置してある国防総省(DoD)の電話回線がほぼ100%不通状態となり、もしその時間帯に旧ソ連から核攻撃があっても指揮命令系統が使えなかったとの反省を生かしてインターネットという仕組みが初めて作られた。当時はアーパネットと呼ばれていた。この基本的な設計書はインターネットでも公開されているが、どこを見てもセキュリティの要件がない。
当時は、セキュリティは物理的に守るんだという考え方が主流で、ハッキングという言葉もなかった時代である。第三者がネットワークに入ってくることはまずないという前提で作ってしまった。そして、1980年代の初めあたりから、この仕組みが民間に提供されるようになった。最初に提供されたのは学術機関だけ。知の共有、情報の共有が目的で、そこにはセキュリティのガイドラインもなかった。それが約20年たって、2000年ぐらいから、インターネットでプライベートのメッセージを流そう、金融取引をしよう、という会社がたくさん出てきた。さらに今では選挙までしようとしている。当時の常識で考えたらあり得ない。
多岐にわたる攻撃
サイバー攻撃は、メールやWebサイトを手段としたものだけではない。例えば、オンラインで複合機を買うとマルウェアが混入していた、あるいはインターネットに接続してドライバーソフトをダウンロードするとマルウェアに感染した事例がある。ある会社では、複合機を発端として、同じフロアの120台ほどのPCがすべて感染し、1年後に気付いたという事例もあった。内部犯行者を使うケースもよくある。高額な報酬で内部犯行者のヘッドハンティングに見せかけて、内部システムへの攻撃を依頼する、あるいは脅迫する。さらに、日本ではあまり報道されていないが、大手機器メーカーの内部ネットワークからIDを取られたことがあった。女性スパイが男性を誘惑して機密情報を盗み出すハニートラップも行われる。
無線LANやWi-Fiの不正侵入については、海外のホテルに行くと同じSSID(アクセスポイントの識別名)が2つあるような場合がある。ホテルが提供しているものと全く同じ名前で別のSSIDが出てくる。悪意のある者が、同じIDを用意して、認証無しで入れるようにしている。それも電波強度が強いため、模倣されたSSIDのほうが上位に来るため、見誤る可能性が高い。
過去の事例から学ぶ重要性
攻撃者は、過去の成功体験を繰り返す傾向がある。敵が人間であれば、過去の知見を学ぶことでリスク対策に役立てることができる。しかし現状、メディアや専門家でさえも過去から学ぶことができておらず、同じ失敗を繰り返している。
一方、今後は人工知能(AI)による攻撃についても検討が必要になる。ドローンを使った離島への物資輸送、民間企業で実験が進んでいる無人タクシーなど、GPS機能を利用した新たなサービスに関するリスクについては、これまでとは全く違う対策が必要となる。
多発するサイバー攻撃の背景
OECDの報告によると、現在の世界の富裕層と貧困層の経済格差が過去最大レベルになった(「世界の富裕層と貧困層の格差、過去最大レベルに」OECD報告/AFP、2015年05月22日 http://www.afpbb.com/articles/-/3049512参照)。
過去の歴史から学べば、人々の社会への不満や不安感から、革命や戦争が起きてもおかしくない状況と言える。しかし現在、その兆候は見られていない。代わりにサイバー空間を利用したテロ活動や、生きるために闇ビジネスを利用した金銭獲得のための犯罪行為が激増しているのである。
一例を挙げると、社会的困窮者によるランサムウェア(身代金要求型不正プログラム)という手法がある。この攻撃は、かつては高度な技術を持たなければできなとされていたが、今ではブラックマーケットにマニュアルやツールが存在している。誰でも簡単にお金儲けができる仕組みができてしまっている。
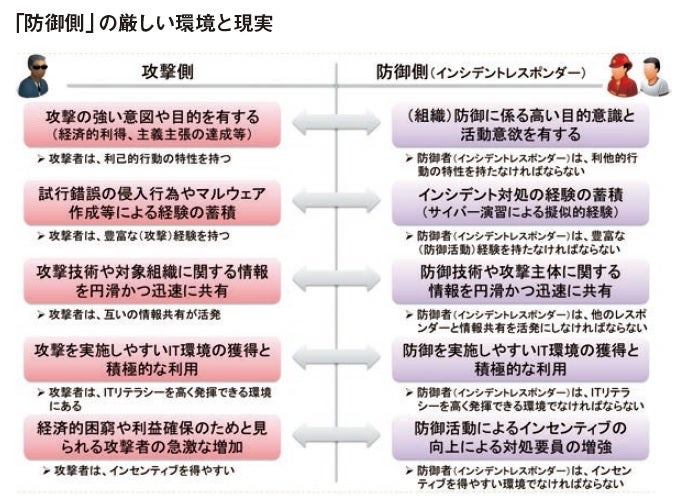
一方で、防御側の技術レベルは圧倒的に低い。強い意図と目的を持っている攻撃者に対向するには、防御に対する高い目的意識と活動意欲を持ち、かつ技術レベルが同等でなければサイバー攻撃は防げない。
しかし残念ながら“生きるため”に攻撃する者と“業務”として防御をやらされている者とのギャップは開く一方であり、そのギャップがさらに状況を深刻にしている。
サイバー攻撃の被害を防ぐには
サイバー攻撃を完全に防ぐことは難しい。被害を軽減するために必要なことをまとめると、次の通りである。
① 現実を知る
メディアに流れる情報はほんの一部である。他人任せにせず、自ら現場を知る努力をするべきである。
② 積極的な情報収集
CSIRTコミュニティや海外のカンファレンスなどを利用して日頃から情報収集するこで対応に役立てるこができる。また、お互い連携することでいざという時に頼れる存在になる。
③ 適切なセキュリティ対策
最適なセキュリティ対策は組織ごとに異なるはずである。全ての組織に共通するマニュアルはあり得ない。組織の規模や業務慣習、部署の風土なども考慮した対策をするべきである。
④ 対処策の蓄積
最低限のリスクを受容し、実質的な被害を発生させないことが最近のサイバー攻撃におけるベストプラクティス(最善策)であると言える。日頃の訓練も重要である。
これまでの日本企業における情報セキュリティは、物理的防護の概念を踏襲した「情報資産を守る」という観点で管理策の徹底に終始していた。しかし、ネットワーク化された社会における「情報資産」は、異なる複数の組織が(サイバー空間を利用して)共有および処理されるため、管理策が徹底されないところが発生する。そのため、スコープのまったく異なるサイバーセキュリティの対策概念が必要となってきている。しかし、いまだに旧来の情報セキュリティだけでサイバー攻撃対策をしようとしている節が見られる。
組織の上層部は、本当の現実を直接見るべきであり、自らが直接感じるリスクを基にした、適切なサイバー攻撃対策をしなければならない。
[2016年4月8日に開催したIT-BCPセミナー講演より]