1. リオデジャネイロ2016大会の振り返り
2016年の夏にリオデジャネイロで開催されたオリンピック・パラリンピック大会は、4年後の東京2020大会に向けた準備を進める東京の組織委員会としては、貴重な実地勉強の機会でした。東京2020大会に導入する情報システムやネットワークを管轄する立場として、筆者もリオ組織委員会の準備状況視察やテクニカルリハーサルへの参加も含め、合計3回現地に渡航しました。まずはそこで見聞きした実態を報告させて頂きます。
1-1. 大会運営の観点
すでに周知のように、事前の心配・懸念にも関わらず大会は大成功を収めました。特にテクノロジーの面では、OBS(Olympic Broadcast Service)による360度カメラ映像撮影の試験的導入、リオ組織委員会による6カ国語対応のモバイルアプリケーションでのリアルタイムの競技結果配信、などが話題になりました。また、限られた予算の制約の中でも、エコロジーのメッセージを込めた開会式のセレモニーや、パラリンピックの戦略的なチケット価格の設定など、効果的・効率的な運営は東京としても学ぶべき点が多々あったと思います。
一方で、大会運営そのものに影響を与えるほどではありませんでしたが、テレビでは放映されていない数々のテクノロジーのトラブルが発生していたのも事実です。具体的には、「過負荷による競技情報システムの一時的ダウン」「インターネット回線のトラブル」「メディア用専用端末のダウン」「電源系のトラブル」などです。主な原因として関係者も認めているのは、予算の制約、人員確保の制約、それらに起因する試験不足、公共インフラサービスの信頼性・安定性の問題などです。
ただし、そのような中でも、ITセキュリティ上の大きな事故もなく競技運営や放送中継がスムーズに運営されたことは注目に値します。これはIOCや放送局、トップスポンサーなど、過去大会での豊富な経験・実績を持つ関係者の努力によるものと、さらに組織委員会側でも、リソースを分散させずに大会用システムとWebサイトの防御対策に特化した、という割り切りも功を奏したと思われます。大会開始前からネット上ではサイバー攻撃の呼びかけが活発であり、実際に米国のArborNetworks社1)によると、大会開会式前後に540Gbpsという最大規模のDDoS攻撃がインターネット上で観測されています。にもかかわらず、組織委員会が運営する大会用WebサイトはCDNなどの対策で守られ、サイトダウンは発生していません。
1-2. 周辺環境の観点
一方で、大会に関連した組織(リオ州、リオ市、ブラジルオリンピック委員会、ブラジルサッカー協会など)や国営企業などのWebサイトも攻撃対象になっていました。被害の詳細は不明ですが、たとえば大会にかかわった建設会社のWebサイトからの個人情報漏えいや、要人(知事、市長、大臣など)の個人情報漏えいなどが報告されています。
ブラジルおよびリオデジャネイロの公共的なIT環境という点では、株式会社サイバーディフェンス研究所、専務理事/上級分析官の名和利男氏のご報告2)によると、2014年のFIFAワールドカップ開催後あたりからラテンアメリカ圏においてサイバー犯罪件数が突出するようになったとのことです。具体的には、2014年にリオデジャネイロの国際空港で確認されたATMスキミングデバイスの改良版が、2016年のリオ大会でも開催場所周辺で確認されたとのことです。また、観光客のクレジットカードを狙う他の手段としてPOSレジも狙われ、マルウェアの感染が発生し多くのクレジットカード情報が流出したようです。さらには、チケット販売の偽サイト、個人情報を摂取する悪意のあるWi-Fiホットスポットなどは大会を契機に相次いで出現したようです。さらにブラジル国内ではありませんが、ドーピング取り締まりに関わる国際機関(世界反ドーピング機関、スポーツ仲裁裁判所など)のサイトも攻撃され、アスリートの個人情報漏えいにつながったのは、広くニュースで取り上げられているとおりです。
つまり、今回の大会でも、大会運営そのものに関わるシステム(ハードターゲット)よりも、その周辺環境(ソフトターゲット)で被害が発生しています。ソフトターゲットだからこそ、どこまで対策を取るべきかの判断が難しいといえます。
2. 東京2020大会に向けた考察
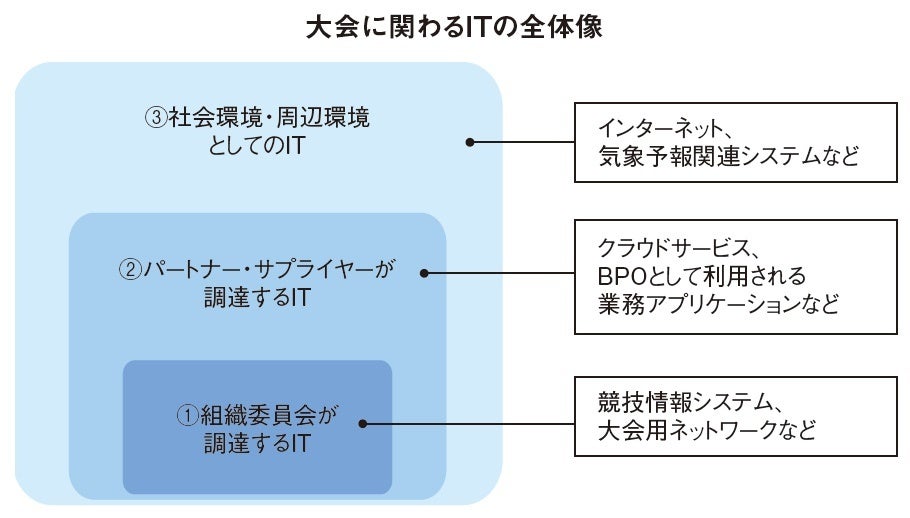
ここで、リオデジャネイロ2016大会での実績・教訓も参考に、大会のITセキュリティに関する考え方を紹介します。まず大会に関わるITは、大きく3つのカテゴリーに分けられます。
①大会運営のために組織委員会が直接調達・利用するIT
競技情報システムや大会用ネットワークなど、組織委員会が責任主体となって設計・調達・運用を行うITは、大会運用のために最も重要な要素です。
②大会運営のためにパートナーやサプライヤーが調達・利用するIT
大会運営の業務アプリケーションとして利用するクラウドサービスやBPO(Business Process Outsourcing)など、組織委員会から委託されたパートナーやサプライヤーが主体となって構築・運用するIT系サービスは、近年の国際的競技大会でもその利用の範囲・規模がますます広がりつつあります。
③大会運営に間接的に影響する社会環境・周辺環境としてのIT
インターネットや気象予報関連システム、公共交通機関の運行情報提供システムなどは、トラブルが発生しても大会運営そのものに与える影響は限定的ですが、関係者への多大な迷惑、観客の移動・輸送に関しての混乱、などの二次的な影響が懸念されます。さらにスポンサー企業や大会開催都市のWebサイトなどがサイバー攻撃の標的にされると、レピュテーションリスクにつながります。
これら3つの領域に対して、ITセキュリティを確保していくために実施すべきアプローチについて紹介します。
2-1. 大会運営のために組織委員会が直接調達・利用するIT
まず①の領域は、組織委員会が主体的に設計・開発に関与することから、エンタープライズ・アーキテクチャの設計思想にのっとり、しっかりとしたITセキュリティのアーキテクチャ(技術標準)を構築することが重要です。「大会の業務オペレーションとして事前に理解はしていても、実際の本番に直面すると、短期間に集中する業務のボリュームは想像を絶する」というのは、リオデジャネイロ大会にも関わった現場のテクノロジー・マネージャーの言葉です。大会期間中の1万人超のアスリートを含む大会関係者の宿泊・輸送の手配、オリンピック33競技・パラリンピック22競技で使用する大量の機材や用具の配送、ピーク時には30分間に1万食を提供しなければならない食事の手配、などいずれも失敗が許されない業務です。だからこそ、宿泊管理、輸送管理、配送・在庫の管理、食料の受発注などがシステム化されている必要があるのです。そして、大会直前に大量に採用されるボランティアスタッフや大量に来日するメディア関係者など、ただでさえ混乱を極める現場でいかに情報漏えい対策を徹底できるか、業務システムとしての事業継続性を確保できるか、あるいは、どの部分の対策を諦めてより重要な部分にリソースを集中させるかがアーキテクチャ設計の鍵となります。
2-2. 大会運営のためにパートナーやサプライヤーが調達・利用するIT
次に②の領域ですが、クラウドサービスやBPOの最大活用によって大幅なコスト削減や開発期間の短縮が実現されるメリットはあります。一方で外部事業者側の情報セキュリティやユーザ管理・認証の仕組みに依存することで、関連するシステム全体を通して、一貫したITセキュリティポリシーや技術標準を確立することが難しくなるというデメリットもあります。組織委員会はパートナーやサプライヤーに仕事を丸投げするのではなく、リーダーシップを発揮しながらITセキュリティの全体最適設計を議論・調整していく必要があります。とは言え、一過性のイベント用のIT環境としてアーキテクチャ設計の完璧さだけを追求する訳にはいきませんから、最終的にはシステムをまたがったデータ連携の際に人手のオペレーションを介在させたり、ユーザがいくつかのID・パスワードを使い分けるといった現実解を受け入れざるを得ない面もあります。つまり設計だけでなく、システムを利用・運用する側の教育訓練、事故やトラブルが発生した際の組織をまたいだコマンド&コントロールを含むガバナンスルールの整備などが重要です。
2-3. 大会運営に間接的に影響する社会環境・周辺環境としてのIT
より広く社会環境全体のITセキュリティを考える際には、個々のシステムやデータベースといったテクノロジー面での対策だけでなく、いかに複数の関係組織を包括的な目線でITセキュリティを議論・検討できるかが重要です。たとえば、「輸送業務を委託されたパートナー事業者の業務システムのバックで使われているインターネット回線そのもののトラブルが、どう大会運営に影響するか?」について、各組織に閉じて検討してもリスクの全体像を明らかにすることはできません。それほどまでに日々の生活やサプライチェーンの中にインターネットやITが深く入り込んでいるからです。そこで、関係機関の実務者を集めたステアリングコミッティーの枠組みが重要になります。このコミッティーの中で、まずは組織委員会から大会オペレーションの情報を外部関係者と共有し、外部関係者の目線でも想定されるリスクを洗い出す共同作業が必要です。この活動ではセキュリティに関わる機微な情報を扱うため、各機関の関係者同士で顔の見える信頼関係が必要なのは言うまでもありませんが、もう1つのポイントとして、このようなリスク管理活動のための専門チームを組織内に置くことが効果的です。
多くの組織では、サイバーセキュリティ対策や災害対策などのリスクマネジメント活動を、情報システム部門や総務部門といった実務、それも組織を守るための実務を担っている部門に任せています。もちろんこれらの部門に、その分野の専門家が集められているわけですから間違いではありませんが、一方でこの体制は、場合によっては利益相反を生むこともあります。つまり、より深くリスクを洗い出せば出すほど彼らの仕事は増え続け、さらには決められた予算で対策を打ち切れないことが明らかになる、どこかで妥協しようという意識が働く、といったことがサイバーセキュリティの分野では十分ありえます。もし本当に国家レベルの、一度限りで失敗が許されないイベントに対して、本気でリスク管理に取り組むなら、守るためのミッションを持つチームだけでなく、攻めるシナリオを考える専門チームを設けることが必要です。本番が近づけば、システムのペネトレーション試験やシステム監査など、攻める観点での“外部チーム”が関与してくるのは常ですが、より構造的・組織横断的なリスク管理の包括的な取り組みをやろうと思えば、時間も労力も要しますから、攻撃シナリオ専門チームをより早期に立ち上げることも考えるべきだと思います。
3.まとめ
以前に、ロンドン大会に携わった英国政府関係者に大会後のレガシー、特にサイバーセキュリティの分野でのレガシーについて質問したことがあります。答えとして挙げられたのは、もともと英国の基幹産業でもある金融業界や政府関係機関におけるサイバーセキュリティのさらなるレベルアップ、大学における専門コースの立上げと育成人材の政府諜報機関での雇用プログラム、などでした。こういった海外の方々とサイバーセキュリティの議論をしていて感じるのは、社会全体の健全な発展のためには、ITの活動度合いとサイバーセキュリティの成熟度合いとの間のバランスが重要だということです。そう考えると、日本ではサイバーセキュリティ人材育成という以前に、まだまだ分野によってはITの活用、社会全体のIT化が遅れている面があると思います。たとえば東京2020大会の準備に携わって気づくのは、スポーツ界における選手強化・チーム戦略強化などの分野でも、まずはITを活用できるコーチやスポーツアナリストといった人材育成の必要性が指摘されています。2020年をきっかけに、ITの活用とサイバーセキュリティの成熟とがバランスよく促進されることが、日本にとって目指すべきレガシーではないでしょうか。
1)https://www.arbornetworks.com/blog/asert/rio-olympics-take-gold-540gbsec-sustained-ddosattacks/
2)https://digitalforensic.jp/2016/09/12/column429/
(了)